ラベル OIX の投稿を表示しています。 すべての投稿を表示

2024年4月9日火曜日

政府とデジタルウォレットのあり方に関するOIXのレポートを読む(6)

こんにちは、富士榮です。

ここまで見てきたOIX(Open Identity Exchange)のレポートもついに最終回です。

これまでのおさらいはこちらです。


今回はレポートが出している結論についてみていきましょう。

エグゼクティブサマリーでも触れましたが、本レポートにおける結論・提言は、

  • 政府は独自にウォレットを開発し市民に向けて提供すべきではない
  • その代わりに政府はトラストフレームワークを定義し、認定された民間のウォレットに政府発行のクレデンシャルを格納できるようにするべきである
です。

このことによる利点が以下の通り説明されています。

政府にとっての利点
  • ウォレットの開発・維持のためのコストがかからない
  • 政府がID データを含む政府が発行したクレデンシャルのセキュリティに重点を置くこと で、民間のウォレットプロバイダは、そのデータを安全かつコスト効率よく扱うために必要なウォレッ ト、デバイス、およびアプリケーション開発に重点を置くことができる
  • 民間のウォレットプロバイダは分散型のユーザー中心データ管理を実装することを求められ、分散型ID管理へのアプローチがより進行する
  • 民間企業のウォレットの市場投入速度を活用することで、デジタル・エコシステムをより 迅速に実現できる
  • 競争力のある民間ウォレットにより、デジタルIDサービスのイノベーションが可能になる
  • 政府は、認定されたウォレットへの政府クレデンシャルの発行に集中できる
  • 民間企業の方が、さまざまな配信方法(スマートフォン以外、クラウド・ウォレッ トなど)に合わせたデジタルIDシステムを進化させるのに適している。スマートフォンはIDウォレットの前提条件ではないため、より包括的なアプローチとなる
  • 納税者が資金を提供するIDユーティリティではなく、経済成長を可能にする民間セクターのウォレット市場を創出する
  • アクセシビリティと権限の委譲は、専門的な民間プロバイダによって実現される
  • 政府のIDウォレットが技術やイノベーションの停滞に苦しむリスクを軽減する
  • 政府が提供するウォレッ トでは個人と法人の関係性を明確にするにあたり複雑な問題に対処しなければならなかったり、個人とLEIの関係の政府への透明性を排除する必要があったりする一方で民間のウォレットプロバイダでは個人と個人が代表する企業とをリンクさせることができる
  • 民間のウォレットは国境を越えて機能し、シームレスな方法で非国民のサービスへのアクセ スを可能にし、更なる経済成長を可能にする
利用者にとっての利点
  • すべてのクレデンシャルを1つのウォレットで管理することを選択でき、複数のクレデンシャルのやり取りをする際もシームレスな体験を得ることができる。複数のウォレットを使い分けようと思えば使い分けることもできる。例えば、旅行する際は別のウォレットを使い、ビジネス目的には別のウォレットを利用することもできる。ユーザーは政府のトラストフレームワークを活用し、自分が信頼できるブランドのウォレットを選ぶことができる
  • 民間のユースケースで政府が発行したクレデンシャルの使用を政府がトラッキングするのではないか、という懸念を持つことはほとんどなくなる
  • 一方でクレデンシャルのユースエースに幅がありすぎるため、単一のウォレットですべてのユースケースを満たすことはできないのでは?という考え方も存在する。しかし、このアプローチでは、旅行、健康、教育などそれぞれの目的に応じて政府が認定したウォレットを利用し、それぞれが関連する政府発行のクレデンシャルを保存するこも可能である
  • 利用者やプライバシー保護運動家、メディアは、政府が提供するウォレットを利用することで政府がマスターとなるIDデータベースを持つことになると認識していないし、利用者の行動を追跡できるとも認識していない。このような潜在的なリスクに対する対策となる
リライングパーティ(提示先)にとっての利点
  • 単一のウォレットとだけ連動することで、複数のクレデンシャルを要求するトランザクションに必要なクレデンシャルの全て(単一ウォレットに格納されている場合)にアクセスできるようになり、その結果、クレデンシャルと統合にかかるコストが安くなる
  • 複数クレデンシャルを利用する際の複雑なルール(例えば、XYZに旅行するにはパスポートとワクチン接種証明書が必要、など)に対応する際に必要な処理をウォレット側に移譲することができる(自前で複数クレデンシャルを収集するロジックを実装する必要がない)
  • 同時に間違ったデータや不正なデータに対する責任を民間のIDプロバイダに委譲することもできる可能性もある。(このような場合、政府が提供するウォレットでは政府に責任を追求するのは極めて難しい)
  • 市場投入までの時間が短くなる可能性がある。デジタルIDウォレットをより多くのユーザーがより迅速に利用できるようになる
  • 政府システムの考え方で先行しがちな、サポートされる最も古いバージョンのセキュリ ティではなく、継続的なイノベーションによるセキュリティを考慮することができる
  • リライングパーティは商業的な選択肢とレバレッジを持つことで、クレデンシャルの市場価格を 競争力のあるものに保つことができる。脆弱なウォレットプレーヤーは、市場の力によって是正されるか拒否されることとなる

また、このモデルは政府が提供するトラストフレームワークが有効に機能していることを前提としているわけですが、そのトラストフレームワークが有効に働くためには透明性も必要となってくると思われます。
例えば、

  • トラストフレームワークに監視する仕組みを組み込む
  • ポータビリティ要件を通じて、あるウォレットから別のウォレットへクレデンシャルを移動できることを保証する
  • クレデンシャルがいつどこで使用されたかを政府が知ることなく、どのエンティティが政府クレ デンシャルを使用できるかを管理することをトラストフレームワークに組み込む
  • 信頼性を担保できないウォレットから政府がクレデンシャルを抜き去る仕組みをトラストフレームワークへ組み込む

  • 最後にレポートは以下の文で締め括っています。
    政府によっては、この枠組みの下で独自のIDウォレットを発行することで、市民が市場で利用可能なウォレットを民間セクター以外の選択肢から選べるようにすることを選ぶかもしれない。しかし、利用者に代替手段を与えることは良いアイデアかもしれないが、それは政府が独自のウォレットを発行し管理するためのコストと技術の進歩へ対処する必要があることを意味する。つまり、大きな利点と緩和可能な管理上の懸念があるため、政府が認定したフレームワーク(またはスキーム)の下で承認された民間のウォレットを利用できるようにすることが、政府、その国民、依存する当事者双方にとって最善のアプローチであると結論付けられる。

    必ずしも日本においてこれらが当てはまるとは思いませんが、特定の思想や過去の慣習などに囚われることなく合理的に検討を進められると良いですね。


    2024年4月8日月曜日

    政府とデジタルウォレットのあり方に関するOIXのレポートを読む(5)

    こんにちは、富士榮です。

    ここまで見てきたOIX(Open Identity Exchange)のレポートも今回+まとめ(つまりあと一回)で終わりです。

    これまでのおさらいはこちらです。


    今回は最後の4つ目のパターンについて見ていきます。エグゼクティブサマリーを見ると、この4つ目が本命という形になっています。

    1. 政府が発行したクレデンシャルのみを格納するためのウォレットを政府が提供する
    2. 政府および民間が発行したクレデンシャルを格納するためのウォレットを政府が提供する
    3. 上記1に加えて認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する
    4. 政府はウォレットを提供せず、認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する


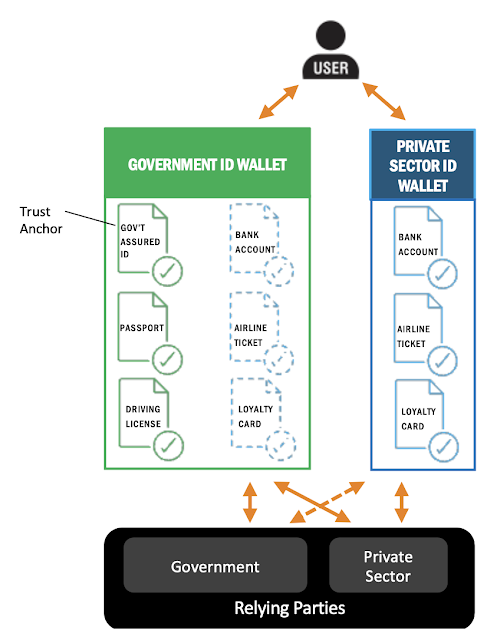
    このモデルは非常にシンプルで政府はウォレットを提供しません。その代わりにTrust Frameworkを定義し、政府に認定されたウォレットに政府が発行するクレデンシャルを格納できるようにしています。結果としてユーザは政府が発行したクレデンシャルでも民間が発行したクレデンシャルでも認定された民間ウォレットに格納することができるようになります。複数のウオレットを使い分ける必要もなく、とてもシンプルなモデルとなっていますね。

    前回と同様に各視点から見た利点・欠点は以下の通りとなります。
    政府の目線
    • 利点:
      • 政府発行のクレデンシャルが民間のウォレットに格納されるが承認プロセスを持って管理することができる
      • 政府が民間のクレデンシャルにアクセスできるのでは、という不安を取り除くことができる
      • データそのものではなく、データを扱う方法に関する制御を行うことができる(要するにトラストフレームワーク)
      • ウォレットを構築・維持するためのコストが不要
    • 欠点:
      • 政府が発行したクレデンシャルを完全には管理できなくなる(民間ウォレットに格納されたものは管理ができない)
    ユーザの目線
    • 利点:
      • 政府が認定した民間機関の発行の信頼できるウォレットを利用できる
      • 民間のウォレットの利用用途が増え、利便性が増すことが期待できる
      • 政府がどこでクレデンシャルを提示したかなどのトラッキングの心配は減る
      • 複数ウォレットを使い分ける必要がなくなる
      • 最も良いユーザ体験を提供できる
    • 欠点:
      • 特になし
    リライングパーティ(提示先)の目線
    • 利点:
      • 政府が認定した民間機関の発行の信頼できるウォレットを利用できる
      • 民間のウォレットが(民間・政府の)全てのクレデンシャルにアクセスできる可能性があり、操作がシンプルになる可能性がある
    • 欠点:
      • 政府のクレデンシャルを利用する際に民間のウォレットベンダから課金される可能性がある


    ここまでで各パターンの比較は終了です。

    次回は最後のまとめと推奨事項について見ていきたいと思います。


    2024年4月7日日曜日

    政府とデジタルウォレットのあり方に関するOIXのレポートを読む(4)

    こんにちは、富士榮です。

    前回、前々回と見てきたOIX(Open Identity Exchange)のレポートを今回も見ていきたいと思います。

    これまでのおさらいはこちらです。


    今回は3つ目のパターンについて見ていきます。

    1. 政府が発行したクレデンシャルのみを格納するためのウォレットを政府が提供する
    2. 政府および民間が発行したクレデンシャルを格納するためのウォレットを政府が提供する
    3. 上記1に加えて認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する
    4. 政府はウォレットを提供せず、認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する


    このモデルでは政府が提供するウォレットに民間企業のクレデンシャルを格納しない代わりに、政府のトラストフレームワークに適合する民間のウォレットに政府発行のクレデンシャルを格納することを許可しています。
    このことにより、ユーザは政府が民間のクレデンシャルに関するコントロールをするかもしれないという懸念を避けることができますし、民間のウォレットを使って政府が発行したクレデンシャルと民間が発行したクレデンシャルの両方を提示することができるのでオペレーションを簡素化することができます。

    前回と同様に各視点から見た利点・欠点は以下の通りとなります。
    政府の目線
    • 利点:
      • 政府発行のクレデンシャルが民間のウォレットに格納されるが承認プロセスを持って管理することができる
      • 政府が民間のクレデンシャルにアクセスできるのでは、という不安を取り除くことができる
      • データそのものではなく、データを扱う方法に関する制御を行うことができる(要するにトラストフレームワーク)
    • 欠点:
      • 政府自身がウォレットの発行や管理のためのコストを負担することになる
      • 政府が発行したクレデンシャルを完全には管理できなくなる(民間ウォレットに格納されたものは管理ができない)
    ユーザの目線
    • 利点:
      • 政府が認定した民間機関の発行の信頼できるウォレットを利用できる
      • 政府がどこでクレデンシャルを提示したかなどのトラッキングの心配は減る
      • 複数ウォレットを使い分ける必要が減るので、民間のウォレットの利用を促進できる
    • 欠点:
      • 政府のサービスを利用する際は政府の提供するウォレットを利用する必要があることがある
    リライングパーティ(提示先)の目線
    • 利点:
      • 政府が認定した民間機関の発行の信頼できるウォレットを利用できる
      • 民間のウォレットが(民間・政府の)全てのクレデンシャルにアクセスできる可能性があり、操作がシンプルになる可能性がある
    • 欠点:
      • 政府のクレデンシャルを利用する際に民間のウォレットベンダから課金される可能性がある

    残すはあと1パターン+まとめです。
    引き続き見ていきます、

    2024年4月6日土曜日

    政府とデジタルウォレットのあり方に関するOIXのレポートを読む(3)

    こんにちは、富士榮です。

    前回、前々回と見てきたOIX(Open Identity Exchange)のレポートを今回も見ていきたいと思います。

    これまでのおさらいはこちらです。


    今回は2つ目のパターンについて見ていきます。

    1. 政府が発行したクレデンシャルのみを格納するためのウォレットを政府が提供する
    2. 政府および民間が発行したクレデンシャルを格納するためのウォレットを政府が提供する
    3. 上記1に加えて認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する
    4. 政府はウォレットを提供せず、認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する


    このモデルでは前回と同様に「トラスト・アンカー」となる政府発行のクレデンシャルを同じく政府発行のウォレットに入れるのに加えて企業等の発行するクレデンシャルも政府発行のウォレットに保存できるようにしましょう、という話です。しかしながら前回と同じく企業の発行するウォレットに政府の発行するクレデンシャルを保存することは許可しているわけではありません。民間企業は政府が発行したクレデンシャルを本人確認等のために受け入れることもできますし、逆に政府が民間企業の発行したクレデンシャルを受け入れることも可能となります。(この場合はおそらく政府発行のウォレットを使うと思われますが)

    レポートではこのモデルの課題として以下を挙げています。

    1. 政府が政府のウォレットにすべての民間企業のクレデンシャルを保持することを認めない場合、結局ユーザは民間企業のウォレットも持つことになる
    2. プライバシーに関する懸念により、政府がどれだけ保証をしたとしても、ユーザは政府のウォレットに民間企業のクレデンシャルを保持することに抵抗を感じる可能性がある。例えば、銀行の詳細情報、旅行の詳細情報、口座へのアクセス情報など、ユーザが政府に渡したくない情報は存在している
    3. 政府は、民間企業によって発行されたクレデンシャルを管理しなければならず、セキュリティの観点からウォレットの運用コストが高くなる。民間企業に存在するすべての種類のクレデンシャルをサポートするのはキリがなくコストを政府が企業に請求しない限り実質運用は不可能である。そうなると結局政府のウォレットはよくあるクレデンシャルだけをサポートするにとどまる可能性が高い

    前回と同様に各視点から見た利点・欠点は以下の通りとなります。
    政府の目線
    • 利点:政府発行のクレデンシャルを政府発行のウォレットの中でコントールできる
    • 欠点:
      • 政府自身がウォレットの発行や管理のためのコストを負担することになる
      • 政府が民間クレデンシャルへアクセスすることをユーザの懸念
      • 要求されるセキュリティの複雑化
    ユーザの目線
    • 利点:
      • 政府発行の信頼できるウォレットを利用できる
      • 政府発行のウォレットをいろいろなところで利用できる可能性がある
    • 欠点:
      • まだまだ複数のウォレットを利用せざるを得ない可能性が高い
      • 提示する際に複雑な操作を行う必要がある
      • 政府がどこでクレデンシャルを提示したかなどのトラッキングの心配がある
      • 政府が民間のクレデンシャルを政府発行のウォレットに入れることには消極的
    リライングパーティ(提示先)の目線
    • 利点:
      • 政府発行のクレデンシャルを信頼しやすい(信頼できる特定のウォレットにのみ格納されるため)
      • 政府発行のウォレットをいろいろなところで利用できる可能性がある
    • 欠点:
      • 複数のウォレットを利用することになるので複雑な操作が必要でユーザ体験が悪い
      • 複数の複雑なインタラクションに対応するための実装・運用が高コストになる

    結局複数のウォレットを持たざるを得ないのは嫌ですねぇ。。前回も少し触れましたがカスタムURLスキーム問題も発生しますし。

    ということで引き続き見ていきたいと思います。


    2024年4月5日金曜日

    政府とデジタルウォレットのあり方に関するOIXのレポートを読む(2)

    こんにちは、富士榮です。

    前回サマリーを紹介したOIX(Open Identity Exchange)の政府とウォレットの関係性に関するレポートについて、少しずつ深掘りしていきたいと思います。

    今回はレポート内で比較される以下の4つのモデルのうちの一つ目についてです。
    1. 政府が発行したクレデンシャルのみを格納するためのウォレットを政府が提供する
    2. 政府および民間が発行したクレデンシャルを格納するためのウォレットを政府が提供する
    3. 上記1に加えて認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する
    4. 政府はウォレットを提供せず、認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する


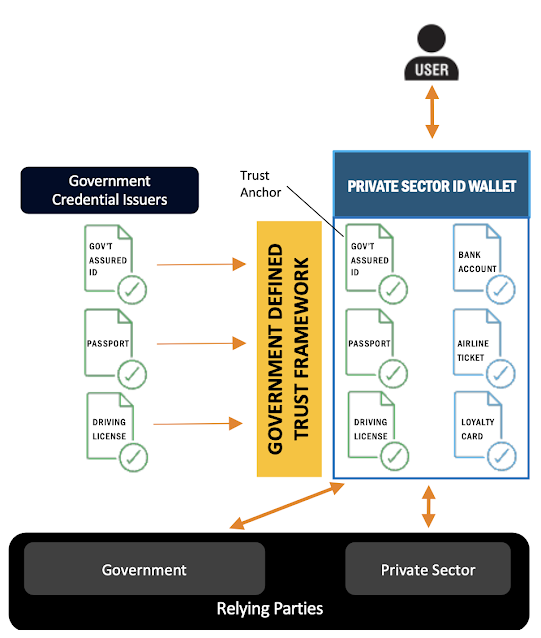
    このモデルでは政府が提供するウォレットにのみ政府が発行したクレデンシャル(国民ID、パスポート、運転免許証など)が格納され、企業が発行するクレデンシャル(銀行口座や航空機のチケット、ポイントカードなど)は企業が発行したウォレットに格納されます。

    また、特徴的なのは政府が発行したウォレットには「トラスト・アンカー」となる政府が発行したクレデンシャル(一般には国民ID)が格納され、その他のクレデンシャルを発行する際の本人確認に利用される点です。EUDIWにおいてはPID(Personal Identity Data)と言われるものですね。

    なお、先に書いた通りユーザは最低2種類のウォレット(政府発行のクレデンシャルを格納する政府発行のウォレットと民間発行のクレデンシャルを格納する民間発行のウォレット)を持つことになります。シナリオによっては民間企業で政府発行のクレデンシャルを提示したり、民間発行のクレデンシャルを提示したりするので、利用者は場合によって利用するウォレットを切り替えるなどの複雑な操作を強いられることになります。(ただでさえ複数のウォレットが同一スマホに入っているとカスタムURLスキームがかぶる問題があるので、実用的ではなさそうです)

    それぞれの関係者にとっての利点・欠点は以下の通りです。
    政府の目線
    • 利点:政府発行のクレデンシャルを政府発行のウォレットの中でコントールできる
    • 欠点:政府自身がウォレットの発行や管理のためのコストを負担することになる
    ユーザの目線
    • 利点:政府発行の信頼できるウォレットを利用できる
    • 欠点:
      • 政府がどこでクレデンシャルを提示したかなどのトラッキングの心配がある
      • 複数のウォレットを持つ必要がある
      • 提示する際に複雑な操作を行う必要がある
    リライングパーティ(提示先)の目線
    • 利点:政府発行のクレデンシャルを信頼しやすい(信頼できる特定のウォレットにのみ格納されるため)
    • 欠点:
      • 複数のウォレットを利用することになるので複雑な操作が必要
      • ユーザ体験が酷い

    ユーザ目線の欠点の1点目に記載されているのはまさにデジタル庁の認証アプリの際に出てきた話ですね。

    今回はここまでです。引き続き別の構成についても見ていきたいと思います。


    2024年4月4日木曜日

    政府とデジタルウォレットのあり方に関するOIXのレポートを読む(1)

    こんにちは、富士榮です。

    政府とデジタルウォレットに関するOIX(Open Identity Exchange)のレポートをご存知でしょうか?昨年の秋口に出ているもので、簡単にいうと「政府が発行するクレデンシャルを政府が管理するウォレットに入れるのがいいのか、民間のウォレットにも入れていいのか」についての現状をまとめたレポートです。

    Governments and Digital Wallets


    ということで読んでいきます。
    今回はエグゼクティブ・サマリー部分です。ここだけ読めば最低限の論点と結論はわかります。

    ウォレット提供者の選択肢

    冒頭の課題提起の部分にはこんなことが書いてあります。
    Governments around the globe are tracking the evolution of digital wallets to try and determine how their citizens can use these to carry government issued credentials that enable a user to prove who they are and what they are eligible to do.
    世界中の政府がデジタルウォレットの進化を追跡し、ユーザーが誰であり、何をする資格があるかを証明できる政府発行のクレデンシャルを携帯するために、国民がデジタルウォレットをどのように利用できるかを見極めようとしている。(Deeplによる機械翻訳)
    最近はEUのEUDIWやUSのmDLの話は日本でもしばしば参照されています。
    ただ、色々なアプローチのパターンがあるのも事実です。上記に続く文でも「EUは積極的で共通のフレームワークで認定されたウォレットを使うことを要求している。一方でUSでは各州が発行するモバイル運転免許証を企業が提供しているウォレットに格納する、というアプローチをとっている」という主旨のことが記載されています。

    確かに誰がウォレットを提供すべきなのか?は大きなテーマですね。政府が直接発行するべきなのか、GoogleやAppleなどスマートフォンを提供しているベンダが提供するべきなのか、さらには特定の業界や用途に特化したウォレットがいいのか汎用的なものが良いのか、、など考えることは多いとレポートにも記載されています。

    そして、このレポートでは「政府が国民に対して直接ウォレットを提供するべきなのかどうか?」にフォーカスすることが宣言されています。

    政府が提供するウォレットと格納する資格情報

    政府によるウォレット提供の是非を考える上ではウォレット上にどのような資格情報を格納することを想定するのか?が大切な考慮点となります。レポートでは、以下の4つのパターンでメリット・デメリットを含め比較をしていくことになります。
    1. 政府が発行したクレデンシャルのみを格納するためのウォレットを政府が提供する
    2. 政府および民間が発行したクレデンシャルを格納するためのウォレットを政府が提供する
    3. 上記1に加えて認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する
    4. 政府はウォレットを提供せず、認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する
    本レポートでは4番目のオプションである「政府はウォレットを提供せず、認定された民間企業が提供するウォレットに政府が発行したクレデンシャルを格納することを許可する」ことが望ましい、と結論づけています。

    理由としては以下が挙げられています。
    • 政府がウォレットの開発や運用にかかる費用を負担しなくて良い
    • 利用者から見て国による監視を心配されない
    • 使い慣れた民間のウォレットに民間のクレデンシャルと政府発行のクレデンシャルの両方を格納することができる
    • クレデンシャルを要求する事業者やサービスが民間と政府発行の両方のクレデンシャルを複雑なオペレーション(ウォレットの切り替えなど)なしに要求・提示を受けることができる
    2番目の点はまさにデジタル庁の認証アプリで議論になっているポイントの一つですね・・・
    参考)

    そして、この「認定」こそが政府による集権とテックジャイアンとによる独占・集権のバランスを取るためのキーポイントになっている、という主旨のことも語られています。カナダではDIAC(Digital ID & Authentication Council of Canada)のPCTF(Pan-Canadian Trust Framework)によるウォレットの認定プログラムが行われていたり、EUでも適合性プロファイルが発行されていたりするのもその実例だと書かれています。

    次回以降で上記の4つのモデルについて詳細を確認していきたいと思います。