ラベル VC の投稿を表示しています。 すべての投稿を表示

2024年11月16日土曜日

続)リンク可能性、リンク不可能性の話

こんにちは、富士榮です。

デジタルIDウォレット時代にもアイデンティティの名寄せ・紐付けによるコンテキストを超えた属性情報の意図せぬ開示によるプライバシー問題については無くなることはありません。
デジタルクレデンシャルに関するリンク可能性については各所で議論されており、早く解決されないと本格的な社会実装を行う上で大きな障壁となると思います。


ということで、昨日紹介したWayneの資料を読んで行きましょう。

ちなみにこのネタ、9月にNISTでもプレゼンしたみたいです。

EUでもウォレットの管理とリンカビリティの問題が結構話題になっているようなので、この領域は実際に国が管理や認定するウォレットを使って行こうとすると課題になるんでしょうね。

ということで中身をかいつまんで。

まず背景と課題提起の部分です。
Developing models to implement this VDC future requires carefully thinking through every risk of the new model–including risks in the future. One of the edge-case risks privacy researchers have identified is sometimes known as “linkability.”

このVDCの将来を実現するためのモデルを開発するには、新しいモデルのあらゆるリスクを慎重に検討する必要があります。プライバシー研究者が特定したエッジケースのリスクの1つは、時として「リンク可能性」として知られています。

ちなみにVDCはVerifiable Digital Credentialsの略です。VCとかmDLとかですね。


Linkability refers to the possibility of profiling people by collating data from their use of digital credentials. This risk commonly arises when traceable digital signatures or identifiers are used repeatedly, allowing different parties to correlate many interactions back to the same individual, thus compromising privacy. This can create surveillance potential across societies, whether conducted by the private sector, state actors, or even foreign adversaries.

リンク可能性とは、デジタル認証の利用に関するデータを照合することで、人々をプロファイリングできる可能性を指します。このリスクは一般的に、追跡可能なデジタル署名や識別子が繰り返し使用される場合に発生し、さまざまな当事者が多くのやりとりを同一人物に相関させることを可能にし、プライバシーを侵害します。これは、民間部門、国家、さらには外国の敵対者によって実施されるかどうかに関わらず、社会全体にわたって監視の可能性を生み出す可能性があります。

リンク可能性そのものについての説明です。前回書いたように識別子による名寄せの課題はこれまでもありましたが、デジタル署名についても明記されていますね。今回の話のキモは署名による名寄せですね(後述)。まぁ、名寄せできる=リンクできてしまう、という話でプライバシーリスクにつながるって話です。 


In this work, we explore an approach that adds privacy by upgrading existing systems to prevent linkability (or “correlation”) and instead of overhauling them entirely. It aims to be compatible with already-deployed implementations of digital credential standards such as ISO/IEC 18013-5 mDL, SD-JWT, and W3C Verifiable Credentials, while also aligning with cryptographic security standards such as FIPS 140-2/3. It is compatible with and can even pave the way for future privacy technologies such as post-quantum cryptography (PQC) or zero-knowledge proofs (ZKPs) while unlocking beneficial use cases today. 

今回の研究では、既存のシステムを全面的に再構築するのではなく、リンク可能性(または「相関性」)を防止するためにアップグレードすることでプライバシーを追加するアプローチを模索しています。ISO/IEC 18013-5 mDL、SD-JWT、W3C Verifiable Credentials などのデジタル認証基準の実装と互換性を保ちつつ、FIPS 140-2/3 などの暗号化セキュリティ基準にも適合することを目指しています。また、ポスト量子暗号(PQC)やゼロ知識証明(ZKPs)などの将来のプライバシー技術との互換性があり、それらの技術への道筋をつけることさえ可能です。同時に、今日有益なユースケースの鍵を開けることにもなります。 

PQCやZKPをうまく使ってこの問題を解けないか?というのはIIWでも語られていたことなので、やはり注目を集めている分野なのかと。


前回も仮名の話を紹介しましたが、この話はSAMLの時代からずっとあった話なのですが、なぜ今、改めて課題として取り上げられているのか?について以下のように触れられています。

Governments are rapidly implementing digital identity programs. In the US, 13 states already have live mobile driver’s license (mDL) programs, with over 30 states considering them, and growing. Earlier this year, the EU has approved a digital wallet framework which will mandate live digital wallets across its member states by 2026. This is continuing the momentum of the last generation of digital identity programs with remarkable uptake, such as India’s Aadhaar which is used by over 1.3 billion people. However, it is not clear that these frameworks plan for guarantees like unlinkability in the base technology, yet the adoption momentum increases.

各国政府はデジタルIDプログラムを急速に導入している。米国では、すでに13の州がライブ・モバイル運転免許証(mDL)プログラムを導入しており、30以上の州が検討中で、その数は増加している。今年初め、EUは2026年までに加盟国全体でライブ・デジタル・ウォレットを義務付けるデジタル・ウォレット枠組みを承認した。これは、13億人以上に利用されているインドのAadhaarのような、顕著な普及を遂げた前世代のデジタルIDプログラムの勢いを引き継いでいる。しかし、これらのフレームワークが、ベース技術におけるリンク不能性のような保証を計画 していることは明らかではないが、それでも採用の勢いは増している。 

Some think that progress on digital identity programs should stop entirely until perfect privacy is solved. However, that train has long left the station, and calls to dismantle what already exists, has sunk costs, and seems to function may fall on deaf ears. There are indeed incentives for the momentum to continue: demands for convenient online access to government services or new security systems that can curb the tide of AI-generated fraud. Also, it’s not clear that the best approach is to design the “perfect” system upfront, without the benefit of iterative learning from real-world deployments.

完全なプライバシーが解決されるまで、デジタルIDプログラムの進展は完全に停止すべきだという意見もある。しかし、その列車はとっくに駅を出発しており、すでに存在し、サンク・コストがあり、 機能しているように見えるものを解体しようという声は耳に入らないかもしれない。政府サービスへの便利なオンライン・アクセスの要求や、AIが生み出す詐欺の流れを抑制する新しいセキュリティ・システムなどだ。また、「完璧な」システムを前もって設計することが最良のアプローチなのかどうかも定かではない。 

国民IDやモバイル運転免許証をはじめ、ウォレットを中心としたモデルが導入されてきており、改めてこの問題について解決が必要になっている、というところですね。

具体的な課題と緩和策については次回以降で見ていきたいと思います。

2024年7月2日火曜日

論文)Decentralized Identifiers (DID) とVerifiable Credentials (VC) の現況

こんにちは、富士榮です。

慶應義塾の鈴木 茂哉先生がメインライターのDIDとVCに関する解説論文が出ています。


https://www.jstage.jst.go.jp/article/essfr/18/1/18_42/_article/-char/ja

Decentralized Identifiers (DID) とVerifiable Credentials (VC) は,ディジタルアイデンティティの新しい実装形態として注目されている.従来型のディジタルアイデンティティのモデルでは,アイデンティティサービスを提供する主体が,ユーザの同意の元,ユーザ情報を,その情報を必要としている主体に提供していたが,VCによるモデルでは,ユーザ自身が,自身に関する情報を提供できるようになり,ディジタルアイデンティティの繊細なコントロールを可能としている.このモデルの中心となるのは,データモデル,非対称鍵暗号,発行・検証プロトコルなどであり,技術開発と標準化が積極的に進められている状況にある.本論文では,VCによるモデルとそれをとりまく検討状況について,背景,標準化,関連プロトコル,応用事例,課題や論点について概説する.(JStageに記載の抄録より)


おそらく現時点では関連する技術仕様が一番コンパクトにまとまっている論文だと思いますので、ぜひ読みましょう。

(私も微力ながらお手伝いさせていただきました)


2024年6月20日木曜日

W3C Verifiable Credentials Overviewを読む(3)

こんにちは、富士榮です。

引き続きW3C Verifiable Credentials Overviewを読んでいきます。

  1. Introduction
  2. Ecosystem Overview
  3. Verifiable Credentials Data Model
  4. Securing Credentials
  5. Bitstring Status List
  6. Additional Publications
今回は2つ目のEcosystem Overviewです。今回も和訳はDeepLです。

最初にいつもの3パーティモデルの説明です。
The Verifiable Credential specifications rely on an ecosystem consisting of entities playing different "roles". The main roles are:

Issuer
An entity that creates a Credential, consisting of a series of statements related to the subject of a Verifiable Credential. An example is a university that issues credentials for university degrees or certificates for alumni.
Holder
An entity that possesses one or more Credentials, and that can transmit presentations of those Verifiable Credentials to third parties. An example may be the person who "holds" his/her own educational degrees. Another example may be a digital wallet that contains several Credentials on someone's behalf.
Verifier
An entity that performs verification on a Verifiable Credential to check the validity, consistency, etc., of a Credential. An example may be an employer's digital system that checks the validity of a university degree before deciding on the employment of a person.
For a more precise definition of these roles, as well as other roles, see the relevant section in the data model specification.
検証可能な資格情報の仕様は、異なる「役割」を担う複数の主体からなるエコシステムに依存しています。主な役割は以下のとおりです。

発行者
検証可能な資格証明書の対象に関する一連のステートメントで構成される資格証明書を作成する主体。例えば、大学の学位や卒業生向けの修了証書を発行する大学などが挙げられます。
保有者
1つ以上のクレデンシャルを所有し、その検証可能なクレデンシャルの提示を第三者に送信できる主体。例えば、自身の学歴を「保持」する人などが挙げられます。また、デジタルウォレットに複数のクレデンシャルを保管し、本人を代理するケースも考えられます。
検証者
検証可能なクレデンシャルについて、その有効性、一貫性などを確認する検証を行う主体。例えば、雇用者がデジタルシステムを使用して、大学学位の有効性を確認してから採用を決定する場合などが挙げられる。
これらの役割、およびその他の役割のより正確な定義については、データモデル仕様の該当セクションを参照してください。
図2. The roles and information flows forming the basis for the VC Data Model.


今回はシンプルですね。単純にVCを発行する「Issuer(発行者)」と、発行されたVCを保有する「Holder(保有者)」、Holderから提示を受けたVCを検証する「Verifier(検証者)」の3つが主たる登場人物である、という話です。
もちろん実装する上では、VCの検証を行うために必要な公開鍵をどうやって共有するか(DIDにおけるVerifiable Data Registryなど)、各登場人物の間でVCをやり取りするプロトコルをどうするか、クレデンシャルのフォーマットや完全性を証明する方式をどうするか、などの付帯要素がたくさん存在するわけですが。

次回はVerifiable Credentials Data Modelの話です。

2024年6月15日土曜日

政策提言「デジタル・ニッポン2024」を見ていく(5)

こんにちは、富士榮です。

しばらく間が開きましたが、自民党の政策提言「デジタル・ニッポン2024」をみていきます。今回で本体部分は終わりです。ということで最後の「提言」部分です。


基本的にはこれまでみてきたことのまとめが記載されています。

デジタル・ニッポン 2024 では、デジタル社会推進本部における議論を踏まえ、「データ戦略」に軸足をおいてデータ連携と利活用のための課題や具体的な取組を示した。

これまでのデータ戦略の課題を克服し、変化の速い技術やサービスの進展の中でデータ戦略が⾃律的にアップデートされていくようにするため、制度ベースの戦略プロセスと技術ベースの戦略プロセスが相互に関連しながら新たな価値を創造していく「プロセス指向のデータ戦略」を構築すべきである。このようなプロセスを各プロジェクトにおいて妨げられることなく高速で柔軟に回転させていくことが求められる。

データ戦略については本文内で「データそのものの真正性や完全性」や「DFFT具現化」などが掲げられていた部分ですね。

昨年のデジタル・ニッポン 2023 でも議論された社会インフラの整備について、行政や⾃治体サービスを中心にさらに進めていくべきであるが、先進的な⺠間サービスとの連携も進めていく必要がある。その際、先の能登半島地震の教訓をしっかりと生かしていく点にも言及したい。 

同じく民間サービスと連携するためにはマイナンバーカードの利活用の推進の文脈で「運転免許証や在留カードとの一体化やiPhoneへの電子証明書搭載を早期に実現」ということも語られていた部分もありました。iPhone部分については早々に実現しそうですが。また、官民のみならず民間のデータ連携についても政府が一定の関与をすることの必要性、そのためにルールやトラストサービスの必要性が語られていました。

データの利活用に当たっては様々な制度的課題への対処が必要となるが、中でもデータ利活用の妨げとなっている個人情報保護法の改革が急務である。個人情報保護委員会において法改正に向けた検討が進められているが、我が国の経済社会に恩恵をもたらすはずのデータ利活用を阻害する規律強化を認めることはできない。あくまでマルチなステークホルダーの意見を丁寧に聴きながら、個人情報の保護と利活用の両立を実現する抜本的な制度見直しを行うことを強く求める。

ちょうど改訂の節目な個人情報保護法に関しても、同意疲れの話に触れ、同意不要とするケースは何なのかを見直すべきである、ということが語られていました。

これらの国内の制度的課題への対処と並行して、国際的なデータ連係基盤の構築やトラストサービスの制度整備が急務であり、そのための検討を早急に進めなければならない。今後は、舞台を世界に移して AI のような新技術をも前提とした新たなデータ戦略のプロセスを展開していくことに期待したい。

最後にデータ戦略の基盤として国や地方の DX をさらに加速して推進するべきであるが、その司令塔であるデジタル庁の体制を強化しつつ、本提言に示したさまざまな施策を戦略的に推進し、我が国社会全体のデジタル変革を進めていくことをここに提言する。

やはりトラストサービスの重要性については本文でも語られた通りであることが提言の中でも繰り返されています。そしてそのためにはEUにおけるeIDASのような統一化された規範がないことが課題として挙げられていた通り、ここでも制度整備が急務である、というように語られているわけです。そして信頼性を担保するためには体制を整え、プロセスの整備とガバナンスが効くような姿を実現することが必要である、ということはこれまでに触れられてきた通りだということですね。


ということで一旦本文のところはこれでおしまいです。公開された資料の添付資料には別途公開されてきたweb3PTのホワイトペーパーなど有益な資料も付いていますので、時間があればこちらも見どころは紹介していければと思います。

2024年5月26日日曜日

政策提言「デジタル・ニッポン2024」を見ていく(1)

こんにちは、富士榮です。

以前投稿した、自民党のweb3PTのホワイトペーパーに続き、自民党の政策提言として「デジタル・ニッポン2024」が提出され承認されたというニュースが流れています。

自民党、平議員のサイトより

https://www.taira-m.jp/2024/05/post-364.html


ホリエモンや池上彰さんなど、「著名人ニセ広告等を利用したSNS型投資詐欺対策」に関する提言(案)も提出されるなど、デジタル・アイデンティティやトラストの文脈の重要性はますます高まってきていることを感じる今日この頃です。

同じく平議員のサイトより

https://www.taira-m.jp/2024/05/post-365.html


ということで「デジタル・ニッポン2024」をかいつまんで見ていきましょう。

概要版と本編(フル版)に分かれています。(冒頭の平議員のページからダウンロードできます)

こちらが概要版です。


中央列の上段にVC/DIDについて触れられています。

また、同じく中央列の真ん中あたりに「DFFTの具体化・国際的なデータ連携基盤」についても触れられています。

このあたりは、EUとのデジタルパートナーシップ協定での連携や、国際標準化への積極的な関与、SIDI Hubなどの国際連携に係る取り組みへの関与などやれること・やらなければならないことは数多くあるのではないかと思います。

また、忘れてはならないのが防災DX(左列の一番下)です。マイナンバーカードの利活用など震災から得られた教訓と制度設計の推進は大変重要ですし、さらに進化させるためには認証アプリの件を含めプライバシーとのバランスを考えた議論が必要だと思います。


フル版は「デジタル・ニッポン 2024−新たな価値を創造するデータ戦略への視座」としての本編と分野ごとの提言で構成されています。

では、アイデンティティ・トラストの文脈で重要そうな部分をピックアップしていきます。

2.2. 包括的データ戦略策定後の環境変化

データ流通に関する国際動向も重要な環境の変化である。中でも注目すべきなのが EUにおける規制やルール化の進展である。特に、EU では、信頼性を確保しつつ国境や組織を超えてデータを共有し、新しいサービスの創出や既存サービスの高度化を目指す「データスペース」の取組が実装段階に入りつつあり、既に⾃動車分野における Catena-Xなどの取組が存在している。こうした取組におけるデジタル基盤や参照モデルなどをグローバルに発信することで、⾃らのデータ主権を確保しつつ、EU 主導での国際的なデータ流通の標準化を企図している。

データスペースにおけるデータ連携では、データそのものの真正性や完全性、データ利用主体の信頼性等の確保が重要な要素となる。これらを可能とするのが電⼦署名やタイムスタンプをはじめとするトラストサービスであるが、欧州では eIDAS規則の改訂となるeIDAS 2.0 にトラストサービスの範囲の拡充が盛り込まれており、現在議論されている。個人・法人等にまたがるトラストのルールやそれに基づくサービスが、国際的につながるデータ連携基盤間で相互認証できない場合、データに国際的相互運用性がなく、国内外からのデータ移転が阻害されるおそれがある。我が国においても、国際的な協調を図り、主導的な立場を執っていく必要がある。 

また、我が国が提唱国であるDFFTについては、G7 で合意した DFFT具体化のための議論やプロジェクトを推進するための国際枠組みを着実に進展させ、国際的なデータガバナンスにおける日本のプレゼンスを高めていくことが必要である。 

重要そうなキーワードにマーカーをつけてみましたが、やはり「トラストの仕組み作り」と「国際的な相互運用性」についてはせっかく「DFFT」を提唱したわけなので日本も積極的に関与し推進していく必要があるはずです。もうちょい頑張って欲しいですね。


2.3. 重点計画に基づく取組の推進

デジタル庁が策定する「デジタル社会の実現に向けた重点計画」として挙げられている取り組みにも重要なものが含まれます。それぞれ個別視点と全体観の両方を持って進めていく必要があると思います。

(分野横断的な取組)

  • マイナンバー情報連携の進展
  • デジタルにおける認証⼿段の整理・展開(マイナンバーカード、G ビズ ID 等)
  • ベース・レジストリの整備
  • 政府相互運用性フレームワーク(GIF)の整備
  • データ活用の前提となるアナログ規制の見直し
  • データ連携基盤の整備
  • DFFT 促進のための国際連携
  • スマートシティ
  • 産業分野におけるデータ連携 等

(個別分野のデータ整備・利活用)

  • 健康・医療・介護
  • 教育・⼦ども・⼦育て
  • 防災 等


4.1. データ連携・利活用のためのインフラ整備の進展と課題

今後は、マイナンバーカードの利便性を更に向上させるために、運転免許証や在留カードとの一体化や iPhone への電⼦証明書搭載を早期に実現すべきである。特にスマートフォンへの電⼦証明書の搭載は、マイナンバーカードの利便性を劇的に向上させ、これまでの世界観を一変させることが期待され、既に搭載している Android も含め、2025 年の確定申告の時期までに対応を完了させなければならない。また、エンタメ領域における不正転売防⽌等の⺠間サービスにおけるマイナンバーカードの活用や、公共施設の利用カードとしての活用(市⺠カード化)等を進め、マイナンバーカードがあれば多様なサービスを受けられる環境を早急に実現すべきである。

やはりマイナンバーカードと免許証の一体化やスマホ搭載の件は利便性向上のためには重要ですね。ただ、個人的な意見としては認証アプリやDIW(Digital Identity Wallet)との交通整理は早期につけていくことが求められるのではないかと思いますし、どこまでAppleとGoogleに依存するのか?についてはサイドローディングの話に加えてしっかり議論していかないとダメだと思います。

ベース・レジストリの整備に関しては単なるインフラ整備だけでなく、実際のユースケースや国⺠・行政機関等のニーズを明らかにした上で、取組の実現可能性を精査した上で整備を進める必要がある。この際、登記情報を保有する法務省等、ベース・レジストリの整備・運用に必要となるデータオーナーである各府省は、ベース・レジストリに登録されるデータが適時適切にアップデートされるようデジタル庁との機能的連携が可能となる仕組みを構築すべきである。また、ベース・レジストリにおけるデータ整備については、国立印刷局の持つノウハウを活用し、品質の高いデータを整備することで、情報連携の仕組みに係る全体のコストが効率的なものとなるよう留意する。加えて、⺠間企業に対する登記情報 API の開放について、制度所管省庁である法務省とデジタル庁で検討を行うべきである。

ベースレジストリについても触れられています。少なくとも法人KYCなど法人登記情報をAPI等で民間事業者から参照できる仕組み作りは必要になってくると思います。UKにおけるCompany Houseなど登記情報をAPIで取得できる形が最低限必要となると思いますし、OpenID Connect for Identity Assuranceのプロファイルとして今後策定が進むAuthority Claimsなども考慮に入れることが期待されます。


4.4. VC/DID の利活用促進

web3 技術を応用した VC及び DIDは分散型デジタルアイデンティティを実現する技術であり、国際標準化及び諸外国でのプラクティスが積み上げられつつある。我が国においても⺠間主導で実証やルール整備の検討が進められているが、国内サービスの濫立を避けるため、所管省庁を中心に官⺠が連携し、国内での早期実装に向け、国際標準化をはじめとした議論への参画、実装に当たっての制度的・技術的課題の整理等を進めるべきである。また、VC 及び DID の社会実装を促すため、行政における先行的なユースケースの創出にも、所管省庁を中心に関係省庁が連携して取り組むべきである。

また、VC/DID を活用した分散型アイデンティティの実現に向けて、欧州をはじめとした各国で DIWの議論が進められている。本人を介した情報連携のハブ機能となる DIWがデジタル社会の新たなチョークポイントになり得ることを踏まえ、産業振興や競争政策の観点も含めた政策検討を所管省庁において実施するべきである(VC 及び DID に関するより詳細な提言について web3PT の提言を参照されたい)。

「web3技術を応用した」には同意しかねますが、VCとDID関連の国内サービスの濫立を避けるためには国際標準化をはじめとした議論への参画や制度・技術面での整理をしていくこと、そして最も重要だと個人的に思うので、行政が率先してユースケース創出をしていくことは非常に重要だと思います。


5.2. “Need to know”から“Need to share”へ

データ共有の必要性そのものは、経済安全保障と文脈とは異なっても変わることはない。これまで制度や主体を超えたデータ連携が進まなかったために、実現しなかった価値が多く存在する。テクノロジーの変化は、このような状況に変化を迫っている。これからは、テクノロジーを使いこなし、戦略的なデータ利活用によって価値を生み出すことを意図的に進めていかなければ、我が国が抱える様々な課題が解決されないままとなり、国際的にも我が国だけが取り残されてしまうという危機感を共有したい。

このようなデータ戦略を推進するに当たり、官⺠のデータ連携はもちろん、⺠間のデータ連携についても、政府の一定の関与が求められる。本稿では、データ戦略における政府の役割として、信頼の確保・維持と画期的なアイデアを集めることを強調している。⺠間のデータ連携のためには、ルールやトラストサービスによってデータ連携の信頼性を確保するための制度的環境を構築することや、政府が多くのステークホルダーを集め連携させ、社会的課題の解決策を実現する場を提供することが不可欠となる。政府は、このようなプロセスをデータ戦略に盛り込み、継続的な改善を図るべきである。

この部分は全く同意です。原文でもアンダーラインが引かれている部分はまさに今後の政府の役割を示しているところだと思います。やっぱり民間だけだと標準や相互運用性へのモチベーションがそこまで高くなく、先ほども出てきましたが濫立してしまうんですよね。


6.2. 個人データの第三者提供の在り方

この辺りから個人情報保護法の話題にも踏み込んでいます。ちょうど3年ごとの見直しのタイミングに差し掛かっているので良いタイミングだと思います。

現在、個人データの取扱いに関し、必ずしも本人の同意を得なければならないとはされていないものの、事実上本人の同意が重視されており、それゆえ個人データの利用目的について十分理解しないままに様々な場面で本人が同意を求められ、いわば「同意疲れ」が起きていると指摘されている。このような本人同意の形骸化は、本人の理解の下で個人データの保護とデータ利活用を推進しようとした個人情報保護制度の理念から著しく外れると言わざるを得ない。本人から寄せられる信頼を基礎とした円滑なデータ流通の実現が再度目指されるべきである。

なんでもかんでも同意さえ取得すればいいでしょ、という短絡はやめないといけないと言われて久しいと思いますが、事実上は同意万歳な世の中になっている、という指摘については完全に同意します。

このように続きます。

(1)本人同意原則の見直し

個人データの第三者提供について、現在でも同意が不要なケースとして、個人情報保護法第 27 条には①法令に基づく場合、②人の生命、身体又は財産の保護のために必要がある場合であって、本人の同意を得ることが困難であるとき、③公衆衛生の向上又は児童の健全な育成の推進のために特に必要がある場合であって、本人の同意を得ることが困難であるとき等、限定的に列挙されている。しかし、実際のビジネスシーンや行政実務では、個人データの第三者提供を当然の前提とするサービスの利用に際して、改めて同意を取得する必要がない場合もある。例えば、災害現場で救急隊員が個人の医療情報にアクセスするために必ず同意を取らなければならないのか。金融機関が海外送金を行うために送金者情報を送金先の金融機関に提供するために同意が必要なのか。また、本人が行政機関間の情報連携を希望しているにも関わらず、提供元の行政機関が改めて本人から同意を得なければならないのか。インターネット上等で既に公開されている情報を提供する場合にも本人同意が必要なのか。個人情報保護委員会は、本人同意が不要なケースとして、法令に基づく場合、契約に基づく場合や正当な理由に基づく場合等、個々の現場の実情を知った上で改めて整理すべきであり、全体として合理的な⼿法が検討されなければならない。

同意が不要なケースの整理と見直しが必要になってきているようですね。まぁそもそも論として現在でも同意が不要なケースでも「一応」同意を取得しようとするサービスが散見されるってことだと思いますが。他にもこの章では提供元基準や統計データの利活用に関する提言がなされているので参考になります。また、そもそも論の話として3年に一回の見直しという制度設計そのものがどうなのか?という点にも触れられているは興味深いです。


7.5. DFFT の推進と国際的なデータ連携基盤の構築

少し飛ばしてDFFTに触れられているところを見ていきます。

信頼性のある情報の⾃由かつ安全な流通の確保をグローバルに実現するため、我が国が提唱国である DFFT の実現に向けた取組を進める必要がある。昨年の G7 で合意したDFFT の具体化のための国際的な枠組み(IAP)の下で、各国のデータ規制に関するレポジトリの構築や PETs の実証等、データの越境移転時に直面する課題解決につながるプロジェクトを実施し、DFFT の具体化を進めるべきである。

国際的なデータ流通の仕組み(データ連携基盤)に関しては、EU における実装が進展する中、我が国においても海外との相互運用性を確保しつつ EU 主導でのルール形成に対抗していくため、官⺠が連携した枠組みでの議論とデータ連携基盤の構築が急務である。企業や業界、国境をまたぐ我が国のデータ共有やシステム連携の仕組みであるウラノス・エコシステムでは、欧州電池規則への対応のため既に蓄電池を先行ユースケースとしてデータ連携基盤が構築されているが、取組領域・ユースケースを拡充し、官⺠を挙げて我が国のデータスペースエコノミーを構築すべきである。

また、こうした国境を越えたデータ連携基盤の構築が進展するに伴い、データの真正性を保証するトラストサービスの役割が重要となるが、我が国においてはトラストサービスに関して欧州の eIDAS のような統一化された規範が存在しない。eIDAS の改訂の動きも注視しつつ、国際的な協調や相互運用性の確保という観点から、現在個人や法人などに対して個別に立法・整備されている電⼦署名や電⼦認証等を包括するトラストサービス規範の創設など、制度整備の検討も含めて必要な対応を行っていくべきである。

やはり掛け声だけじゃなくて具体的な活動を推進しないといけませんね。トラストサービスにtもてeIDASを念頭に制度整備をしていく必要があるということです。


今日はこのくらいにしておきます。

この後、各プロジェクトチームからの提言や、本提言で一番大切な部分かもしれない「信頼性の確保はいかにして可能か」についても触れられていますので引き続き読んでいこうと思います。

2024年4月22日月曜日

自民党web3PTの2024年版ホワイトペーパーのテーマの一つはDID/VC

こんにちは、富士榮です。

先日リリースされた自民党のweb3PT(プロジェクトチーム)のホワイトペーパーのテーマの一つとしてDID/VCが取り上げられていますね。ブロックチェーン、DAO一筋だったころに比べると社会実装に向けて現実的な路線も取り入れられてきていて成熟してきた感があります。


新たなテクノロジーが社会基盤となる時代へweb3PTが「ホワイトペーパー2024」を策定

https://www.jimin.jp/news/information/208018.html


発行されたホワイトペーパーの要旨にはこんな感じで「VC及びDIDの利活用促進、DIWに関する検討」がテーマとして記載されています。実はこのDID→VCではなく「VC及びDID」となっているところが個人的には注目です。これまでのweb3ではDIDが全面に出てきていましたが、ようやく本質はVCだということが理解されてきたようです。事務局のみなさん本当にお疲れ様です。


ちなみに、平井卓也さんのInstagramに会合の様子が掲載されています。この会は私もお邪魔してVCとブロックチェーンの関係性の話を少しお話してきました。(あんなに細かい話をして良かったのかどうかは置いておいて)


ちなみにホワイトペーパーは平将明さんのページにダウンロードリンクが紹介されています。

https://www.taira-m.jp/2024/04/web3-3.html


2024年3月27日水曜日

TBDのVerifiable Credentialsの説明資料が面白い

こんにちは、富士榮です。

みなさん、TBDってご存知ですか?

https://www.tbd.website/

Twitterの共同創業者のジャック・ドーシーが創設したBlockの暗号資産部門からスタートしたプロジェクトでweb5(web2+3でweb5とのこと)を提唱しているチームです。

https://www.itmedia.co.jp/news/articles/2206/13/news071.html


DIDやVCをやっている人たちが一時期集まったチームでもあり、先日周南公立大学のデジタル学生証プロジェクトでも採用されたプラットフォームを提供していることでも話題になりました。

https://www.shunan-u.ac.jp/news/information/20240228-13942/


今日は、web5の細かい話をするわけではなく、このチームが書いている初学者向けのVerifiable Credentialsの解説記事が結構面白かったので紹介します。

https://dev.to/tbdevs/the-illustrated-beginners-guide-to-cryptographic-identity-verification-51f0

※実は、web5のイントロなどもしているシリーズ(全3回)の第2回なので、興味があれば第1回から読んでみると良いと思います。(改めて紹介するかもしれませんが、某X社がネタにされていて面白いです)


ではみていきます。最初からアメリカンな感じです。


第1回を読むとわかるのですが、主人公は某SNSの名称変更に伴い自分のユーザ名を奪われてしまったことからプライバシーとデータのポータビリティについて制御ができることの重要性に気がついてしまいます。

アプリの名前を変えるからあなたのユーザ名を変えるよ!との非情な通知

ポップコーンを食べながら彼氏に愚痴る主人公


そして彼らは旅行に行くわけですが、この辺りからVCが出てきます。


そして、なぜか身分証の話題になりますが、彼はスマホに入ってるから大丈夫!と宣言します。

携帯電話にWalletが入っているから大丈夫!TSAにこれを見せると通過できるよ!


でも、彼女は「ふーん」と塩対応です。

彼女は物理パスポートを使うので長蛇の列へ並びます。


でも主人公以外の3人(彼氏+友人カップル)はそんな彼女を置いてデジタル身分証明書が使えるレーンでスイスイと通過します。付き添ってあげるなり待ってあげるなりすればいいのに・・・


でも主人公も馬鹿ではないので、CLEARレーンに並んで少しでも早く追いつけるようにしようとします。

しかしそこでも事件が起きます。

「奥様、あなたはランダムな本人確認の対象に選ばれました。」

と言われてしまうのです。

そして彼女がパスポートを係員に渡すと、「ああ、私たちは誕生日が同じなんですね!」とか「出身地は美しい島ですよね〜」とか言われてしまいます。(こんな係員いるのかな?)


そして彼女はVCについて飛行機の中で調べ始めます。


調べた結果VCは「過剰な個人データを明らかにせずに、法定飲酒年齢に達していることを証明する必要があるとします。完全な ID を提示する代わりに、ベンダーに VC を提示することもできます。販売者は資格情報を年齢証明として認識し、引き換えにアルコールを提供します。」などのユースケースが出てくるわけです。


とここでこの記事は終わるわけですが、こんなシチュエーションある?と思いつつもデジタル身分証明書としての使い方、選択的開示によるプロイバシー保護についてなど簡易に説明してくれていて面白かったです。

日本でもこういうシナリオで解説書を書くともうちょっと広がるのかもしれませんね。


2022年11月3日木曜日

Auth0 labのVerifiable Credentialsを試してみる

こんにちは、富士榮です


これまで当BlogでもVerifiable Credentials周りは色々と触ってきましたが、今回はAuth0ラボで公開しているサービスを触ってみます。

こんな感じでCredentialを作れるサービスです。


参考)これまで触れてきたDID/Verifiable Credentials関係のポストの一部

※まぁ、古くはConsensysのuPortなんてのをガリガリ触っていた時期もあるんですが。。。


ということで一通り触ってみましょう。

注)その名の通りラボなのでプロダクションで使うのはやめましょう。

■Auth0ラボのセットアップ

まずはAuth0のラボ環境を作ります。通常のAuth0環境とはことなり、別のテナントを作る必要があります。


にアクセスするとログインが求められるのでアカウントを作るか、自前のAuth0のアカウントでログインしましょう。

■Verifiable Credentialsのテンプレートを作成

左側のナビゲーションメニューから[Credentials]をクリックするとTemplateを定義する画面が開きます。
適当にクレデンシャルの名前などを決めていきます。

一旦はここまでで、残りの見た目(Branding)などは後で設定します。

■Issuance Flowを定義

次はCredentialを発行する際の属性のマッピングなどを定義します。Microsoft Entraの場合はRulesで定義しましたが、Auth0の場合は[Actions]で定義します。
[Actions]から[Flows]を開くとテンプレートとしてVerifiable Credential Issuanceがあるので選択します。

カスタムで適当に属性のマッピングなどを定義します。この辺は当たり前ですがいつものAuth0です。
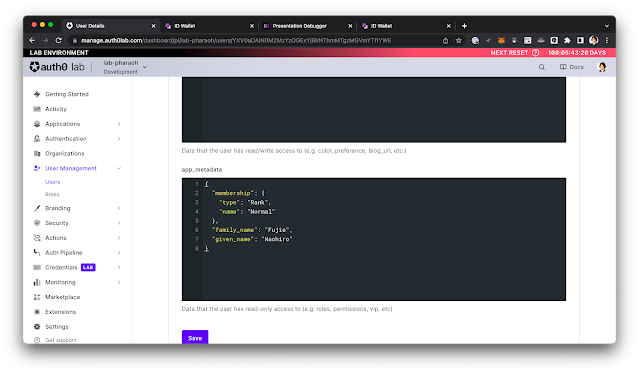
もちろん、ここで定義したapp_metadataはユーザの属性と一致させる必要がありますので、後でユーザを作成するときに属性を追加するのを忘れないようにします。

最終的にこんな感じにFlowが定義されていればOKです。

■DCRの有効化

Walletをクライアントとして登録する必要があるのですが初めからclient_idが払い出せるような世界じゃないのでDCR(Dynamic Client Registration)を有効にしておきます。
※テナント全体の設定に関わる話なので、慎重に

ナビゲーションから[Settings]、[Advanced]を開くと[OIDC Dynamic Application Registration]があるので有効にします。

■認証定義で3rd Party Clientsを有効化

3rd Party Clientsからの認証要求を有効化することでWalletの様に1st Partyではないアプリケーションからの認証要求に対応できる様にします。
これもいつもの[Authentication]から任意のConnection(今回は面倒なのでDatabase Connectionを使いました)を開き、設定内の[Enable for third party clients]を有効にします。

■ユーザの作成と属性の定義

先ほどFlowを定義した際にも述べましたが属性のマッピングを行うにはユーザに当該の属性がないといけません。
なので、ユーザを作成し、app_metadataに必要となる属性値を定義しておきます。
今回はこんな感じで定義しています。

■Credentialの定義を完成させる
最初にやってもよかったんですが、[Credentials]メニューから先ほど作成したTemplateの見た目の部分にあたる[Branding]を設定します。
と言ってもロゴや背景画像を指定するだけですが。

■いざ、発行

ここまでで設定はおしまいなので、発行してみましょう。
テスト用にブラウザで動くWalletが組み込まれているので、[Credentials]からTemplateを開いたところにある[Try Credential]をクリックするとすぐに使えます。

起動するとRequest Credentialボタンが出てくるのでクリックして発行を要求します。
ログインが求められますので、先ほど作成したユーザを使ってログインします。
属性提供に関する認可が走ります。

Credentialが表示されるので、Add CredentialでWalletにCredentialが格納されます。

■次は検証

CredentialがWalletに入ったら次は提示(Presentation)から検証ですね。
こちらもラボが用意されているので非常に簡単です。
Wallet内のCredentialをクリックすると[Try Presentation Flow]というボタンが出てくるのでクリックするだけです。
クリックするとテスト用のVerifierが起動してくるのでQRコードの下にある[Click here to continue]をクリックするとブラウザ版のWalletへPresentation Requestが行われます。
提示するCredentialを選択して[Present credential]をクリックします。

Verifiable Presentation/Credentialがテストサイトに渡されるので中身が見えます。


と、ここまでです。
非常に簡単です。


VPやVCを軽くみましたが、ld-proofなんですね。
Microsoft Authenticatorとの互換性は今のところなさそうです。もうちょいカスタマイズすれば色々とやれそうなので、引き続き触ってみようかと思います。
なんにせよ、こういう形で選択肢が増えてくるのは良いことですね!


2022年7月2日土曜日

分散型ID関係のコミュニティ立ち上げ

こんにちは、富士榮です。


5月末にMicrosoftからAzure Active Directory、CloudKnox Permissions Management、Azure AD Verifiable CredentialsをまとめたMicrosoft Entraが発表されたこともあり、先日のOffice365勉強会で分散型ID(DID/Decentralized Identifiers)、検証可能な資格情報(VC/Verifiable Credentials)に関するプレゼンをさせていただきました。

事前申し込みも400オーバー、当日も230名くらいの方にご参加いただき、slidoの質問やコメントも止まらない感じで時間を大幅に超えて23時くらいまでやらせていただくくらいには盛況だった様です。(みんなそんなにDIDとVCに興味あるのかな?)

また、そんな中、W3Cでは長らくFormal Objectionによるこう着状態が続いていたDID Core Specificationに決着がつきW3C勧告へ進むことが承認された、との発表がありました。

これでますます開発者の人たちは安心してこの技術領域へ突き進んでいけますね!


ということで、先の勉強会でも発表させていただいたのですが、DID/VCに興味のあるエンジニアの皆さんが集まる場が欲しいよね、ということでCollabogateの三井さんやBlockBaseの山村さんたちと「DID Developer Community(仮)」を立ち上げることにしました。


と言っても現時点ではDiscordの板が存在しているくらいなので、あまりコンテンツもありませんし、アクティブな活動も予定されているわけではありませんが、まずはここにエンジニアの皆さんには集まっていただき、なんでも情報交換ができる様な場所を作れればな、、と思います。

ということでぜひご参加ください。

https://discord.gg/nn53BRRz(招待リンクが切れていたので張り替えました)

https://discord.gg/UFE9m22TeT


あ、参考までに先の勉強会で使った資料も貼っておきます。