ラベル イベント の投稿を表示しています。 すべての投稿を表示

2024年2月6日火曜日

アイデンティティ関連の重要イベントまとめ(2024年版)

こんにちは、富士榮です。

多くの日本企業はそろそろ2023年度も終盤に差し掛かり、新年度の予算の計上の大詰めを迎えているのではないでしょうか?

そんな時だからこそ、年次で開催されるデジタル・アイデンティティに関連する重要なイベントに参加する予算を捻じ込んで計上しておくべきです。

ということで私的な観測ですがイベント一覧をまとめていきます。(みなさんから追加でこれも!というご意見があれば適宜アップデートしていきます)

なお、開催場所・開催時期については開催年によって異なることがありますので、一旦は2024年版を記載していきます。(順序に意図はありません)


Internet Identity Workshop(IIW) #38, #39

  • 期間:
    • #38:2024年4月16日〜18日
    • #39:2024年10月29日〜31日
  • 場所:サンフランシスコ(マウンテンビュー)
  • URL:https://internetidentityworkshop.com/
  • 概要・特色:
    • 言わずと知れたIIWです。毎年2回、春と秋に開催されます。アンカンファレンス形式なので英語でディスカッションに参加することが前提となり、若干参加のハードルは高めですがまだ世の中に製品やサービスとして実装される前の次の技術についての議論が行われるのでとても勉強になります。また製品やサービスを実装する側の立場の方なら「こんな悩みがあるのでどうしたらいいと思う?」という投げかけを専門家コミュニティに対して行う良い機会ともなります。
  • オススメの参加方法:
    • 定点観測がとても重要なイベントなのでなるべく毎回出ると良いと思います。
    • 主に数年先の技術がどうなるかを観測するには大変便利な機会です。
  • その他:
    • イベントの前後でOpenID Foundation WorkshopやWGのIn person meetingなどの関連イベントやワークショップが開催されますのでこちらも参加すると良いと思います。(ちなみにこれはIIW以外のイベントでも共通です)
    • マウンテンビューの田舎でやるのでグルメ的な楽しみは前後にサンフランシスコのダウンタウン周辺に一泊する方が良いと思います。

European Identity and Cloud Conference(EIC)

  • 期間:2024年6月4日〜7日
  • 場所:ベルリン
  • URL:https://www.kuppingercole.com/events/eic2024
  • 概要・特色:
    • こちらも言わずと知れたEICです。KuppingerCole主催ということで毎年ドイツで開催されます。しばらく前まではミュンヘン郊外で開催されていましたが、ここ数年はベルリンに場所を移しています。
    • こちらはIIWに比べると展示会の色が強いので、数多くのベンダが自社製品の展示をしたりセッションをもったりしています。
    • また、ヨーロッパ開催ということでEUのデジタルIDに関する取り組みについて聞くこともできるのが最大の特徴かもしれません。
  • オススメの参加方法:
    • こちらももちろん定点観測が重要ですが、今を知る機会にもなりますのでセッションだけでなくベンダのブースを回って情報収集をするのも良いでしょう。
    • これもドイツならではですが夕方になるとビールを出してくれるブースもあります。
  • その他:
    • ミュンヘン開催の頃は数は限られるものの周辺に良いレストランやビアハウスがありました。もちろんベルリンに移ったことで選択肢は増えたのですが個人的にはミュンヘンの素朴な感じのレストランの方が好きでした・・・
    • とはいえ街なので観光スポット(ベルリンの壁とかブランデンブルク門とか)も多くありますし、メタルバーもありますのでジャーマンメタルが好きな人は行かないと地獄に落ちると思います。

Identiverse

  • 期間:2024年5月28日〜31日
  • 場所:ラスベガス
  • URL:https://identiverse.com/
  • 概要・特色:
    • こちらも言わずと知れたIdentiverseです。2016年(たしか)くらいまではCloud Identity Summitという名称で開催されていました。主催のPing Identityの買収に伴いIdentiverseという名称に変更されました(経緯は不正確かも)が、その後も継続的に開催されています。
    • こちらのイベントは「お祭り」です。もともとPing IdentityのCEOのAndreがお祭り好きということもあるのでしょうが、オープンニングのショーがあったり、パーティや展示会場でのアトラクションなども充実しているので楽しくネットワーキングをするには最適なイベントです。
    • また、Master Classというシリーズでスポンサーの製品やサービスに関するトレーニングなども実施されるため、実際に現場にデプロイする人たちにとっては良い機会になると思います。
  • オススメの参加方法:
    • セッションはもちろん、ネットワーキングにより得られることも非常に多いと思いますので、重鎮と繋がって意見交換をする場として捉えるのも良いかもしれません。
  • その他:
    • ラスベガス開催になってから実は私は参加していないのですが、ラスベガスが好きな人は色々な楽しみがあると思います。(もう10年以上前ですが私がラスベガスでのイベントに参加した時はグランドキャニオンまで足を伸ばしました)

OAuth Security Workshop(OSW)

  • 期間:2024年4月10日〜12日
  • 場所:ローマ
  • URL:https://oauth.secworkshop.events/
  • 概要・特色:
    • 名前の通り、OAuthやOpenID Connectなどのセキュリティを強化することを目的としたイベントです。
    • 私は実際に参加したことがないのですが、資料などをみていると結構ディープな議論がなされているようです。
    • また、開催場所は毎回異なる(主にヨーロッパ)ので色々な場所を楽しむことができます。
    • 開催時期も結構まちまちな気がします。(去年は8月だったはず)
  • オススメの参加方法:
    • 参加したことがないので実際のところは分かりません。ただどのイベントでもそうなのですが、セッションの横でコアな議論をしている人たちがいるので、そのようなサイドイベントにも参加できると良いと思います。メーリングリストなどに参加しているとそのような議論がいつどこで行われるか発見できると思います。
  • その他:
    • 毎回開催場所が異なるのはいいですね。行きたい場所で開催される時に参加できるとモチベーションも上がると思います。
    • 今回の開催時期は日本企業には厳しいですね・・・

IETF #119, #120, #121

  • 期間
    • #119:2024年3月16日〜22日
    • #120:2024年7月20日〜26日
    • #121:2024年11月2日〜8日
  • 場所:
    • #119:ブリスベン
    • #120:バンクーバー
    • #121:ダブリン
  • URL:https://www.ietf.org/
  • 概要・特色:
    • IETFなのでもちろんアイデンティティ関係はごく一部ですが、非常に重要なトピックスをディープに議論する場になっていると思います。例えばOAuthとかVerifiable Credentials(特にSD-JWT)など。
    • ただ、私は実際には参加したことがないので詳しくは知りません。前々回の横浜開催の時に参加できれば良かったのですが、3月初旬というこれまた日本企業の管理職には厳しい時期だったので断念した経緯があります。。。
  • オススメの参加方法:
    • 参加したことがないので分かりませんが、ディープな議論ができるはずです。色々な場所で開催されるのもあり、ネットワーキングも進みそうです。
  • その他:
    • OSWとも共通しますが開催場所ごとの楽しみがありそうです。

W3C TPAC

  • 期間:2024年9月23日〜27日
  • 場所:アナハイム
  • URL:https://www.w3.org/events/tpac/2024/tpac-2024-hybrid-meeting/
  • 概要・特色:
    • こちらもIETFと同様、W3Cなのでアイデンティティ関係はごく一部ですが、Verifiable Credentialsに関する議論は重要なトピックスと言えるでしょう。
    • 私も対面で参加をしたことがないのですが、ハイブリッド開催なのでリモートでも参加できるのは良い点なのかもしれません。ただし議論への参加は結構厳しい印象ですが。
  • オススメの参加方法:
    • 現地参加がやっぱり良いんじゃないかと思います。ディープさが違うはずですし、ネットワーキングができるので。
  • その他:
    • こちらも毎回開催場所が異なるので現地ならではの楽しみ方がありそうです。

RSA Conference

  • 期間:2024年5月6日〜9日
  • 場所:サンフランシスコ
  • URL:https://www.rsaconference.com/usa
  • 概要・特色:
    • ベンダ系と言いつつ老舗のセキュリティ・カンファレンスになってきています。
    • デジタルアイデンティティ関連もセキュリティと絡めて毎年取り上げられます。
  • オススメの参加方法
    • 最近は私も現地参加していないので様子は分かりませんが、過去に参加した時の感覚ではやはりビジネス色が強いのでセッションにつわえてブースを回ってみると製品やサービスのトレンドを感じることができると思います。
  • その他:
    • サンフランシスコダウンタウン開催なので見て回る先は色々とあります。
    • 最近はダウンタウンの治安は悪いので要注意です。

Garner Identity & Access Summit[追記]

  • 期間:2024年12月9日〜11日
  • 場所:グレープヴァイン(テキサス)
  • URL:https://www.gartner.com/en/conferences/na/identity-access-management-us
  • 概要・特色:
    • くどうさんからコメントをもらったので追記しました。
    • 老舗イベントですが参加したことないんですよね。。
    • 日本のガートナーのイベントには参加したことがありますが、ガートナーらしくトレンドの分析をしてくれるので勉強になると思います。(主にビジネス向けな印象です)

他にももっとディープなイベント(Rebooting Web of Trustなど)もありますし、ベンダ主催のイベント(OktaのOktaneなど)や、もちろんOpenIDファウンデーション・ジャパンが開催するMeetup(TechnightやBizDay)もあります。
全部に参加するのは現実的ではないと思いますが、業界の重鎮は大体上記で紹介したイベントには来ているので参加してネットワーキングをするだけでも今後のアイデンティティ業界での生きやすさが変わってきますので、ぜひ参加して交流をしてみてください。

2019年6月26日水曜日

Identiverse 2019参加メモ(Day1)

こんにちは、富士榮です。

 今週ワシントンDCで開催されているIdentiverse 2019にきています。私はまだIdentiverseがCloud Identity Summitと呼ばれていた2016年から合わせて通算で3回目の参加となります。(昨年度はスピーカーとしての参加でしたが、今回は純粋にオーディエンスとしての参加なので、大いに楽しみたいと思います)

尚、今年は10周年ということで会場のあちらこちらに10周年を祝うモニュメントがあったり、毎年恒例のTシャツも10周年記念モデル?となっていたりしてお祭りムード全開です。(残念ながら例年おもしろTシャツのデザインをしていたPing Identityの方が退職されたとのことで、今年は1種類だけでした)

10周年記念オブジェ

10周年記念Tシャツ

しかし、何と言っても今回の目玉は最終日に予定されているスペシャルゲスト、Steve Wozniakのスペシャル・キーノートです。
こちらは最終日に改めてレポートします(体力が持てば・・・)


と、言うことで初日の参加メモ(と言うか旅行日記)です。

◆Identiverseとは

まず、Identiverse(旧Cloud Identity Summit)をご存知ない方のために簡単にイベント自体の説明をしておきます。詳細はこちらに書かれている通りですが、ざっくり言うと「デジタルアイデンティティやセキュリティ分野のリーダーやユーザーが集まって来るべきデジタル世界のVisionやテクノロジーについて語らう場」で、元々はPing Identityが主催するCloud Identity Summitとしてスタートして今年で10年、200以上のセッションがあり、2000名以上の方が参加するEuropean Identity & Cloud Conferenceに並ぶグローバルで最大規模のアイデンティティ・イベントです。

日本人も10名程度ではありますが、毎年参加されています。(ここでしかお会いしない方々もいたりして・・・)

また、グローバルなアイデンティティ界隈のリーダーの方々にも直接あって近況の交換をすることのできるIDマニアにとって非常に重要なイベントでもあります。
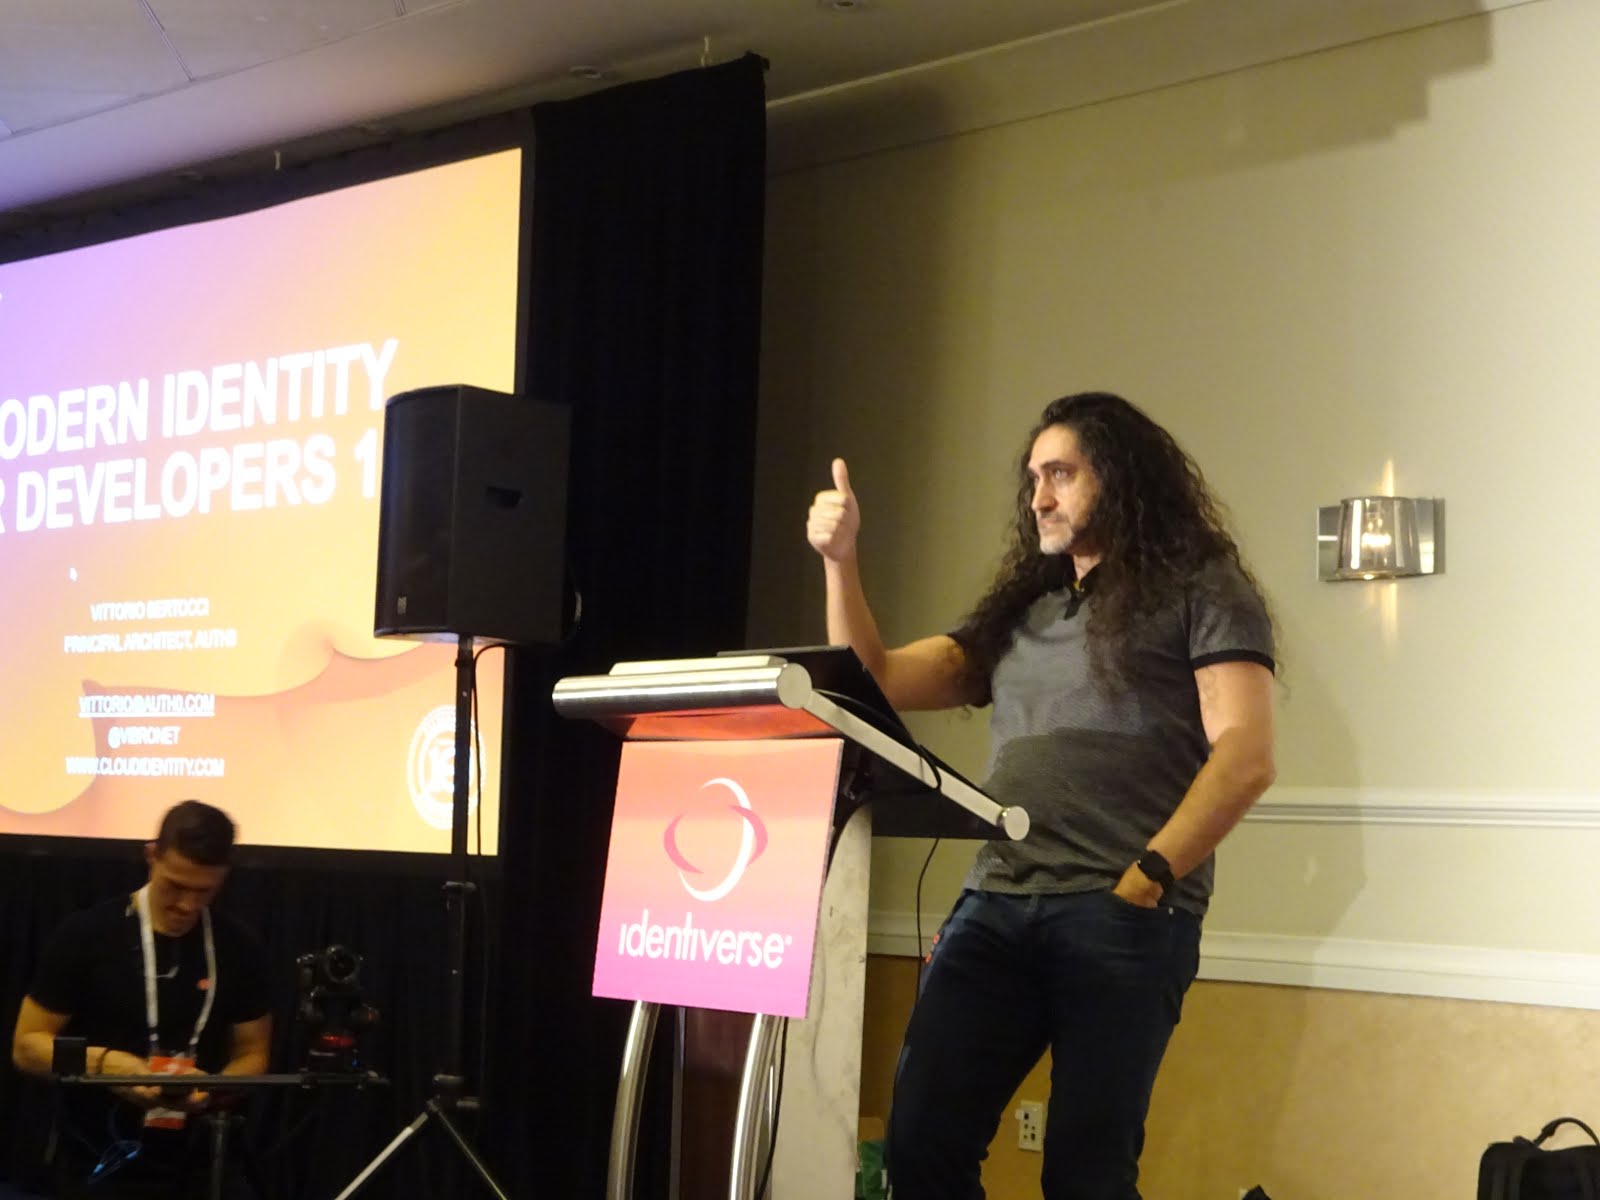
今年も初日のレジストレーションに並んでいる時にSalesforceのVPのIan Glazerに声をかけてもらったり、廊下でUnikenのNishantと話をしたり、MicrosoftからAuth0に移籍して早1年、我らがVittorio Bertocciと写真を撮ったり、と日本ではなかなかできない体験ができます。

◆Day1で参加したセッション

今回は奇跡的に時差ボケ解消に成功したので、初日から力つきることなく朝から晩まで通してセッション参加しました。

簡単な感想などを添えてそれぞれのセッションを紹介します。
ちなみにアジェンダはこちらから見ることができます。

  • Introduction to Identity Part 1 / 2 by Ian Glazer, Pamela Dingle, Steve Hutchinson
    • 言わずと知れた大御所によるデジタルアイデンティティとはなんぞや、と言う解説セッション。
    • 標準技術から利用シーンまで網羅的かつわかりやすく解説してくれたので初学者に取っては非常に貴重な機会だったと思います。
    • それなりに広めの部屋でしたが立ち見が出るほどの大盛況でした。
    • かい摘んで解説すると、こんな感じでした。
      • B2Eの世界における従業員IDの管理のようなトラディショナルなID管理から、B2Cの世界における顧客IDの管理のようなモダンなID管理への潮流があり、これからは「個人にフォーカスしたID管理」が主流になってくる
      • B2E、B2B、B2Cのそれぞれの世界におけるID管理を「Admin-Time(管理時の目線)」と「Run-Time(実行時の目線)」で深掘り、関連するID管理の実施事項を解説してくと言うスタイル
      • 管理と言う目線では以下のキーワードについて概要及び技術標準(SCIMなど)を解説(Ian Glazerが担当)
        • Source of Truth(アイデンティティ情報の源泉)からディレクトリやアプリケーションなどの各種レポジトリへのプロビジョニングの流れ
        • その前段にあるIdentity ProofingについてB2E、B2B、B2Cでの違い
        • 権限管理、ロール管理、アイデンティティ・アナリティクス、特権ID管理
      • 利用時の目線では同じく概要から標準を解説(Pamela Dingleが担当)
        • 認証・認証要素(Active Factor/Passive Factor)とAdaptive Authenticationについて
        • シングルサインオンとは
        • APIセキュリティと委任(WS-Trust vs OAuth2.0)
        • UXについて(Discovery時のNASCAR問題、同意取得、プロファイル管理、登録やリカバリのセルフサービス化など)
      • 最後にSteve HutchinsonがAdmin-TimeとRun-Timeを合わせて全体像を語る、と言う締め

  • Modern Identity for Developers 101 by Vittorio Bertocci
    • 言わずと知れたVittorioのセッション
    • 旧来のIdentityシステムからモダンなアーキテクチャへの移り変わってきた理由をわかりやすく解説
      • 旧来はネットワーク境界の中にシステムがあり、各システムがアイデンティティ関連の機能(ユーザーストア、認証機能など)を持っていた
      • その後、複数のシステムを横断的に使いたい、と言う要望に答えてディレクトリシステムやKerberosなどネットワークレイヤに近い層でシングルサインオンを実現
      • しかしクラウドやB2Bなどネットワークの境界を超える必要が出てきたので、Federationテクノロジーが必要になってきた(モダン・アイデンティティの世界)
    • Developer向けのセッションなので、モダン・アイデンティティの世界を支える各種要素(Identity ProviderやRelying Party、id_token、access_tokenとセッション管理など)の基本的な考え方を実際のデモ(Auth0とASP.NET Coreアプリ)をFiddlerでトレースしながら解説

  • Google master class: Enabling BeyondCorp in your organization today by Google
    • ベンダーセッションなので製品・サービスに特化した解説
    • Vittorioのセッションでもあった通り、もはやネットワーク境界がセキュリティの境界となり得ない世界(Identity is the new perimeter)となってきているので、VPNやFirewallではなくアイデンティティ・アクセス管理とデバイス管理を統合的に行うことでセキュアな世界を作りましょう、と言うのがBeyondCorpの基本的な考え方
    • Identity、Context、Rules Engine、Enforcement pointを経てアプリケーションやデータへ到達できる、と言う流れ(以下、概要)
      • Identity : 利用者のアイデンティティ。Cloud Identityが該当
      • Context : 利用者がどのような状態なのか(デバイス状態やネットワーク)。Device Trustの設定など
      • Rules Engine : IdentityとContextに応じて必要な認証や認可ポリシーを判断するためのエンジン。Access Control Managerで設定
      • Enforcement point : 判断結果の応じたポリシーを実行する。Cloud IAP、Cloud IAM、VPC Service Controlなどで対象システムやAPIに応じて制御を行う
    • 最後にデモとして特定のバージョン以上のMacOSからでないとGmailが開けなくなる、と言うようなシナリオを紹介

  • US Army: The secrets of a Successful ABAC Deployment by Accenture Federal Service, NextLabs
    • 事例セッション
    • US ArmyのSAPシステムの権限管理をNextLabsのソリューションを使ってABACで最適化したよ、と言う話
    • ABACの基本的な考え方はNIST SP800-162の通り。XACMLベースです。
    • やりたいことはRealtime SoD、Realtime continues authentication/Risk-aware authorization
    • ベストプラクティスは以下の通り
      • 属性のクオリティは大事
      • ポリシーは100個以下におさめて再利用可能な設計をすること
      • RBACとABACは共存できる
    • US ArmyではNextLabsのソリューションを使い、SAPの標準の権限管理のさらに上位のレイヤーで権限管理を行った
    • 最終的にはこんな感じ
      • 権限管理に使った属性は5つ未満
      • ポリシーは10〜20個の間
      • 属性はGRCで管理

  • Decentralized Identity: Intersection of Identity and Distributed Ledger by Microsoft
    • マイクロソフトによるDIDのオーバービュー
    • 今日のアイデンティティに関する3つの課題
      • Too many passwords
      • Data ownership, privacy
      • Data oversharing
    • DLTはこれらの課題を解決できるのか?と言う問いに答えるのが、Identityと分散台帳をとり持つDecentralized Identity
    • DID AuthやVerifiable Credentialsを使うことである程度上記の課題が解決できそう。MSも最近IONを出したよ
    • しかし残課題として、UXやRP側から見たExperienceの改善や、アカウントリカバリーや鍵のローテーションの問題があるので、頑張って対応していく
    • そして、DIDはPIIなのか?という話も今後議論されていく問題。。。

  • Delivering a Trusted Digital Identity System by Mastercard
    • この辺りになると疲労度マックスなのであまり頭に入ってこなかったです。。。
    • 金融機関と言うよりテック企業になってきていて、デジタル空間での信頼を従来の社会と同様に作っていく、と言う話。
    • マスターカードのロゴのオレンジの丸は信頼を表している?と言うような話をしていた気がします
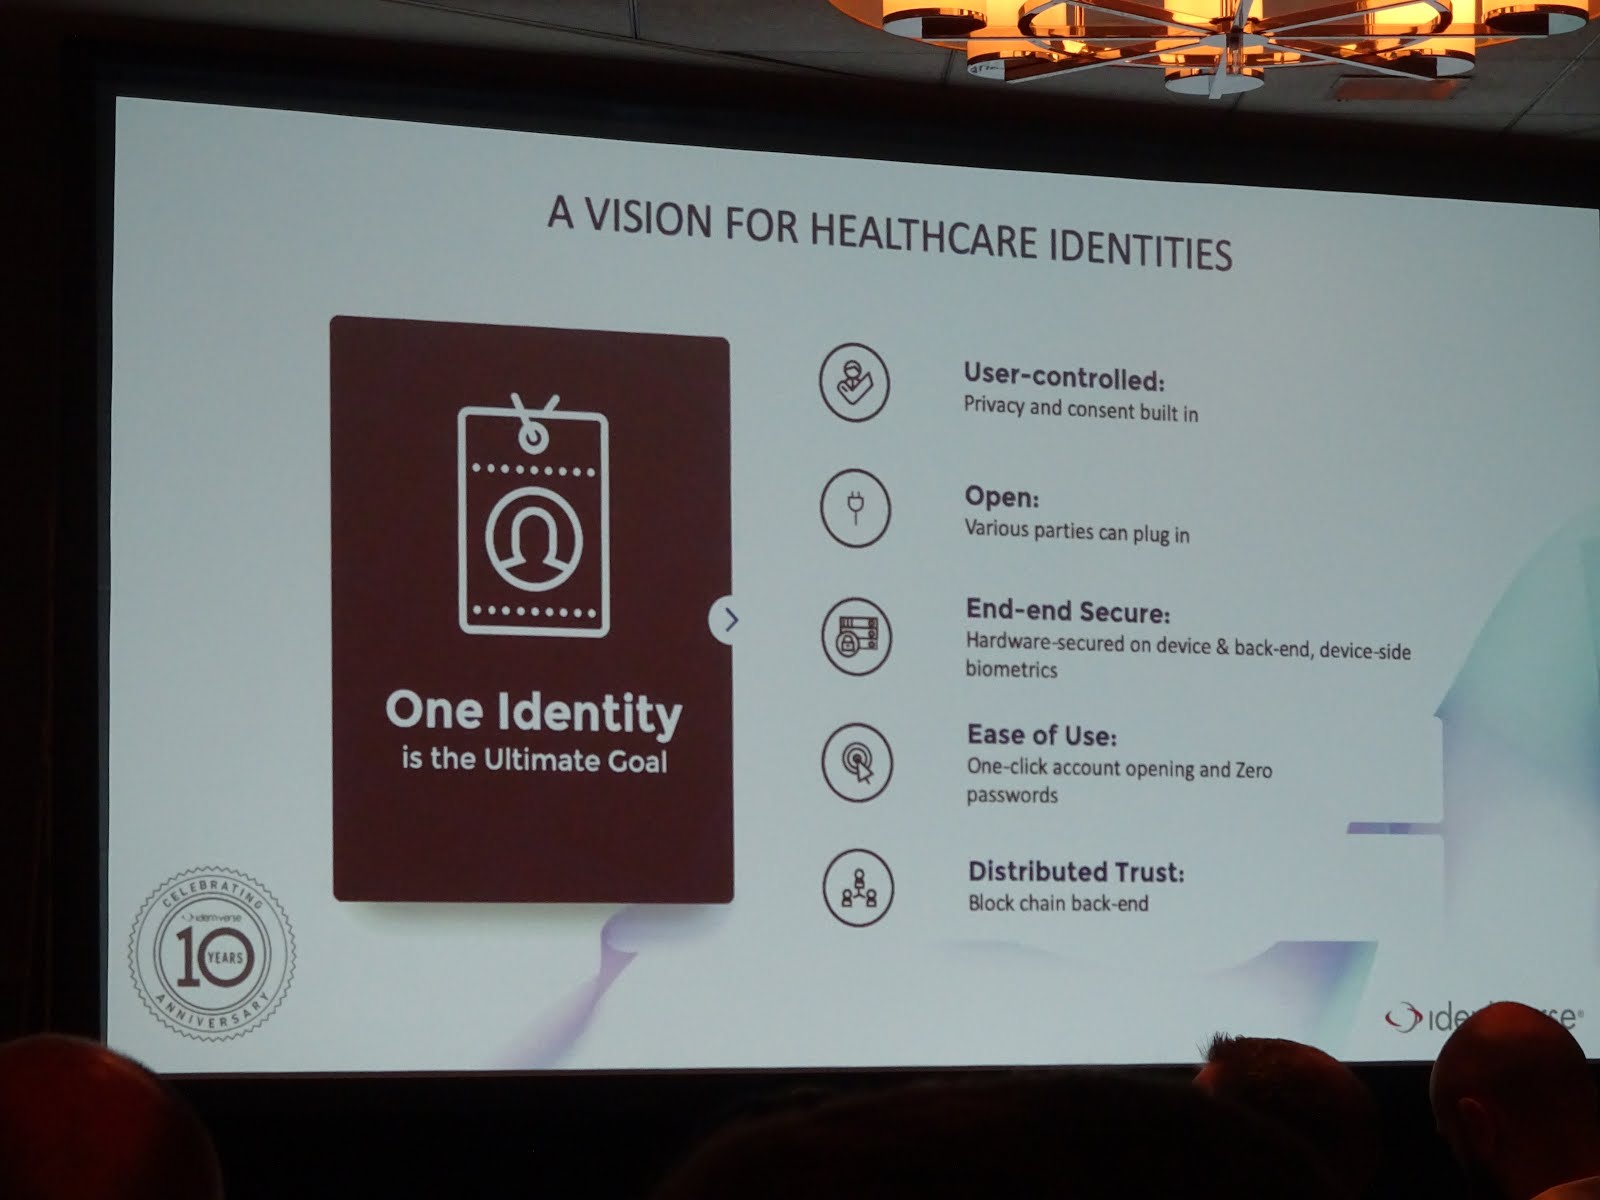
  • Throwing away the Clipboard : Digital Identity & Blockchain for Healthcare by Aetna, TrustedKey
    • 医療に関連する情報のポータビリティをTrustedKeyを使って実現しよう、と言う話(ただし、電子カルテの代わりになったり、ブロックチェーン上に医療履歴を載せようと言う話ではない)
    • 解決したい課題はユーザの利便性。
      • 保険証や本人確認書類を何度も提示しないといけない状態を解消したい。実際の医療行為を受けている時間より手続きを待っている時間の方が長いのは勘弁してほしい。
        • 医者に行く前のオンライン予約
        • 病院の受付
        • 薬局の受付
        • 医療履歴を管理するWebサイトへの登録
    • 医療機関、薬局などがIdentity Issuerとなり、TrustedKeyの提供するウォレットに情報をストア(ブロックチェーンベース)
    • 各種機関やオンラインサービスへQRコードを使って情報を提示することでUXを改善できる

  • Fastfed - A new standard to make SSO easy by AWS
    • OpenID FoundationのFastFed WGの発表
    • 現状、SSOを有効化しようとすると、IdP側に設定をした値をコピーしてRP側に設定、RP側の設定結果をIdP側にまたコピーして、、と言う流れになり非常に煩雑
    • FastFed WGでは設定や属性マッピングの自動化を行うための標準を検討している
    • AWSへのSSOをGoogle IdPで実施するデモを披露
      • AWSコンソールからGoogleアカウントを入れるだけで自動ディスカバリ〜自動設定が行われる
    • 個人的に非常に期待しているWGだったりするので、本格的に実装されてくるのが楽しみです
  • Self Sovereign OpenID Connect - a ToDo List by Nat Sakimura
    • 米国OpenID Foundationの理事長である崎村さんのセッション。
    • Self Sovereignってみんな騒いでるけど、ブロックチェーン=Self Sovereignじゃないよ、OpenID Connectでもいいよ、と言う話
    • モデルとしては、こんな感じ
      • SIOPを中心とした世界観
      • CP(Claims Provider)とIdP(SIOP)を明確に分離して、間をAggregated ClaimとかDistributed Claimで繋ぐ
    • ただ、まだまだやることもあって、以下がToDo List
      • SIOPを簡単にCPへレジストレーションできる仕組み(Dynamic Client Registration)
      • SIOPが発行するSelf IssuedなIdentifier(公開鍵のハッシュ)とCPの属性のバインディングの方法
      • 過去に遡った署名の管理(ブロックチェーンの出番かも)
      • 鍵のリカバリの仕組み
      • SIOPがオフラインでもRPが属性を取得できる仕組み
        • 基本的な考え方はDistributed Claimの利用。RPが直接CPへ問い合わせできる
      • SIOPのアドレスの解決
        • ブラウザ設定とリクエストヘッダーで解決できるような仕組みが良いのではないか?


とりあえず初日はこんなところです。


ちなみにワシントンDCの街中は結構坂もあるので、電動スクーターや電動自転車のシェアリングサービスがそこら中にあります。以前はカーシェアだけしかやっていなかったLyftがスクーターに手を出したりしていてまさにMaaS元年って感じなのかも知れません。(写真はBird)

2019年5月27日月曜日

de:code 2019でKYCとDecentralized Identityの話をします

こんにちは、富士榮です。

先日のEuropean Identity & Cloud Conferenceでの登壇に引き続き、今年もde:code 2019でお話させていただきます。Webサイトには所属組織名として会社名も書いてありますが、今回は基本的にOpenIDファウンデーション・ジャパンの帽子でのお仕事です。

春のde:code、秋のTech Summitと日本マイクロソフトの大型イベントでここ数年連続でセッションを持たせていただいておりますが、大型のイベントでの登壇はオーディエンスの属性も様々なので内容とレベル設定に気を使いますね。

今回は「これからのKYCとIdentity on Blockchainの動向」というタイトルで、金融機関等におけるKYCの課題とIdentity on Blockchain、いわゆるDecentralized Identityが解決するための手段になりうるのか?という観点で最近の動向についてお話させていただこうと思います。そして、この内容を「レベル200=初級者向け」に解説しなければならない、というまた難題を・・・。(前回レベル詐欺と言われたので今回は反省して細かい部分は最低限に抑えるつもりではあります)

内容的にはOpenIDファウンデーション・ジャパンのKYCワーキング・グループで議論している内容や、先日ポストした自己主権型アイデンティティの話を中心に、KYCにおける属性情報の受け渡しと検証を誰がどうやって簡単かつ確実にするのか?みたいな話について私の考えをお話しようと思っています。

フェデレーションの様に一部のIdentity Providerに依存するモデルから、自己主権型アイデンティティでの主権・自由と引き換えに責任を自分で負うモデル、情報銀行の様に属性情報の管理を委託するようなモデルなど、色々な考え方への遷り変りの話なども少し紹介できればと思っています。


では、当日お会いしましょう!

2018年11月1日木曜日

Tech Summitでは久しぶりにエンタープライズID(主にAzure ADの裏技)の話をします

こんにちは、富士榮です。

11月~12月はイベントが立て込んでおり、準備が中々進まない今日この頃です。

こんな予定です。

  • 11/2(金)CTCフォーラム2018@品川
    • LINE@+Azure AD B2Cで新卒採用業務を改善した話し。登録率6倍、ログイン率が2倍、とそれなりの結果が出たので、事例を中心にお話しします。
    • 申込リンク(もう満席ですが・・・)
  • 11/5(月)~7(水)Tech Summit 2018@プリンスタワー東京
    • 細かくはこのポストの中で解説しますが、最近Azure AD B2Cづいていたので素のAzure ADの話を久しぶりにします。といっても正攻法は面白くないので、導入を決めた後に現場で起こるアレコレと裏技的な対応方法について解説します。
    • 出番は7日(水)の昼(ランチセッション!)です。
    • 申込リンク
  • 11/19(月)大学ICT推進協議会(AXIES) 年次大会@北海道大学
    • 大学へのAzure AD B2C + LINE@、Facebook導入の事例の発表です。この時期の北海道は寒そうだなぁ・・・
    • 出番は19日(月)です。
    • 申込リンク
  • 11/20(火)~22(木)Consumer Identity World APAC 2018@シンガポール
    • 海外遠征です。だいぶ慣れてきた?とは思いますが英語が下手なのは相変わらずなので、もう少し練習します。前日まで北海道にいるので、AXIESの出番が終わったら、そのままシンガポールへ移動です・・・
    • 内容はAzure AD B2C+SNSを使ったBYOID(Bring Your Own Identity)の話で、European Identity & Cloud ConferenceやIdentiverseで話した内容+最新のアップデートの予定です。ID on Blockchainを使ったパスワード撤廃みたいな話しやデモもやれるといいな、と思っています。
    • 出番は21日(水)です。
    • 申込リンク
  • 12/3(月)ID&IT for Education@一橋
    • ID&ITの教育機関向けバージョンです。私は慶應SFCの斉藤先生とBlockchain & BYOIDということで、ID on Blockchainの話をします。
    • 申込リンク


というわけで、直近のTech Summitの内容を少し深めに。
タイトルは
「アンドキュメンテッドAzure AD
 ~現場で遭遇する予期せぬ事態と対応~」
ということで、カタログ・スペックではわからないAzure ADの深い話をレベル200(初心者向け)に話すというよくわからないことになっています。(本当はレベル400/上級者向けのつもりだったんですが、色々と手違い?で蓋を開けたらレベル200になってました)


ちなみに、Azure AD Connectに無理をさせたり、Azure AD単体で出来ないことを他者製品と組み合わせたり、と裏技を中心に話す予定なので、録画、スライド公開はNGにする予定です。現場に来られた方だけにこっそりと、という感じです。
(というよりもMSのオフィシャルイベントで堂々と話せる内容じゃないだけです。おいおい本ブログで個別に紹介していくことは出来るネタもあるので、その辺は適当に)


と、言うことで11月~12月はあちこちに出没しますので、会場でお会いしましょう!

2018年1月5日金曜日

[告知]JNSA/クロスボーダー時代のアイデンティティ管理セミナーが開催されます

あけましておめでとうございます。富士榮です。

今年も年初よりID関連セミナ三昧、ということで先日告知させていただいたJASAの定例研究会に引き続き、JNSA(日本ネットワークセキュリティ協会)のセミナです。

***すみません。昨日で定員に達してしまい、申し込みは締め切られてしまいました。。最近告知する時には定員に達しているパターンが多いですね。どうしても参加したい!!という方はこっそり言ってください。***
今回のテーマはクロスボーダーということで、エンタープライズと個人、国と国、企業と企業など様々なボーダーを跨いだ働き方が求められる今日におけるアイデンティティ管理の在り方についてJNSAのID管理ワーキンググループのメンバを中心+デロイトの北野さんと情報セキュリティ大学院大学の湯淺先生をお招きして幅広い視点で情報をお届けさせていただこうと思います。

申込URL:
 http://www.jnsa.org/seminar/2018/0126/index.html
開催日時:
 2018年1月26日(金)14:00~18:00
開催場所:
 NTTデータショールーム@豊洲


GDPRやマイナンバー、Tカード、SNS ID、そしてBlock Chainなど広く深く?話がされますので、ぜひお越しください。
(私はSNS IDの話とパネルで登場する予定です)

ではでは。

2017年8月15日火曜日

JICS 2017開催!コンシューマから学術、エンタープライズまでIDに関与している人は参加必須です

こんにちは、富士榮です。

お馴染みのVittorio Bertocci氏を招聘したJapan Identity & Cloud Summit(JICS)2014から3年、久しぶりにJICSが復活します。


今年は、ゲストが豪華です。

  • オープニング・キーノートはプレゼンのわかりやすさでは定評のあるSalesforce.comのChuck Mortimore氏
  • 続くキーノートはMicrosoft CorporationのAlex Weinert氏よりCloud Identity元年的な話でIdentityの将来を見据えた時にオープン・スタンダードの重要性について
  • そこからはブレークアウトセッションに分かれて金融、学術、ソーシャル、IoT、トラストフレームワークなど見所がたくさん
  • セキュリティネタではOWASP Japanのリーダー岡田氏
  • お馴染みOpenIDファウンデーション・ジャパンのエヴァンジェリスト達による標準技術(OAuth、OpenID Connect)の解説
  • クロージング・キーノートはこれまたIdentity界隈では知らぬ人はいない、Nishant Kaushik氏からNRI/OpenID Foundationの崎村さん、というこれまた必聴のセッションで畳みかけ。

見所満載です。

私もモバイル・ソーシャルのトラックとトラスト・フレームワークのトラックの2つを見ており、2コマ+VTR再放送で都合3コマも登壇するのですが、自分が出ている時間帯のセッションが聞けないのが非常に残念です。


定員は1000名くらいだったと思いますが、希望のセッションを登録時に選択する方式なので、早めに登録しないと聞けないセッションもあると思うので、ぜひ早めに登録を!

登録はこちらから。
https://nosurrender.jp/jics2017/

2017年4月18日火曜日

今年の de:code はユーザ事例を通して Azure AD 導入の実情をお伝えします

こんにちは、富士榮です。

いつの間にか de:code 2017 まで約1か月となりました。
昨年の de:code ではチョークトークで何でも QA コーナーみたいなセッションを担当しましたが、今年は本職?での株式会社アシックス様の案件事例を通して Azure AD の活用の実際をお伝えします。


これまでも事例をベースにしたセッションはやってきたんですが、実は Azure AD 案件の事例をオープンな場でお話しするのって初めてなんですよね。今回は Azure AD を導入するにあたり Azure Web App や Azure Automation、Express Route など Azure 関連のサービスをそれなりの種類使っていたりしますので、Azure AD 自体の使い方に加えて、その辺りの話も織り交ぜつつグローバル企業におけるクラウド・ベースの認証基盤のあり方や既存環境からのマイグレーションなどについてお話できると良いなぁ、と思っています。

参考)これまでオープンにしてきた IdM 系の事例です。(節操なく色んなベンダの仕事してますね)


どうしても本職絡みだと言えないこともあったりするんですが、今回はなるべく Azure AD の各種技術的な要素が実際の案件ではどのように使われているのか?を皆さんにお伝えすることで、色々とイメージをしてもらえればと思いますので、お手すきの方はぜひお越しください。

あ、2日目の最終コマだったと思います。


尚、今回の de:code ではセキュリティ・トラックが 16 セッションもあり、私の他にも Enterprise Mobility の MVP が大勢出てきてマイクロソフト社員が語れないこと?を語ってくれると思いますので、私自身も非常に楽しみです。

以下、セキュリティ・トラックのセッション一覧です。

セッション番号タイトル担当
SC01DevSecOps on Azure : セキュリティ問題に迅速に対応するためのパイプライン設計MS安納さん
SC02シチュエーション別 Active Directory デザインパターンMVP宮川さん
SC03Active Directory の DR 対策~天災/人災/サイバー攻撃、その時あなたの IT 基盤は利用継続できますか?MVP渡辺さん
SC04あなたのサービスを "ID" で守る! Azure Active Directory の条件付きアクセスの基礎と実装MS松井さん
SC05株式会社アシックス様における Azure AD 導入プロジェクトの実際MVP富士榮
SC06Windows と Azure、2つの Information Protection をディープに解説!MVP国井さん
SC07Azure AD と Ruby で学ぶ OpenID Connect!MVP真武さん(nov)
SC08SDL からビジネスモデルまで IoT セキュリティを俯瞰するMS高橋さん
SC09パッチ待ちはもう古い!Windows 10 最新セキュリティ技術とゼロデイ攻撃攻防の実例MS村木さん
SC10Intune Application Protection を可能にするモバイル アプリ開発MSロバートさん
SC11セキュリティマニアックス ~侵入。ダメ。ゼッタイ。~MS蔵本さん
SC12DevSecOps 時代のセキュリティ人材DIT河野さん
SC13ログ管理で向上させるセキュリティMS山本さん
SC14IoT のセキュリティアーキテクチャと実装モデルMS安納さん
SC15Windows Hello で実現するハイブリッド 生体認証MS小町さん
SC16スパムの脅威から企業を守る!Office 365 で実現するセキュアコラボレーションtwofive末政さん


ちなみに、今年はゴールデンウィーク明けの EIC(European Identity & Cloud Conference 2017)に行こうと思っているので、実はほとんど資料を作る時間がないのが最大の課題です・・・。


2016年11月22日火曜日

[告知]Internet Week 2016に登壇します

こんにちは、富士榮です。

しばらくTech SummitやMVP Global Summitなどで忙しくて更新できていませんでした。

また、一連のイベントが終了したと思ったら11月末はInternet Week、ということで資料の締め切りやデモ環境の準備などでバタバタ、という状態でしたがようやく目途がついたので、取り急ぎ溜め込んだネタを吐き出していこうと思います。


まずは11月中旬のバタバタと準備をしていたInternet Week 2016です。

イベント自体はものすごくメジャーなので皆さんご存知だとは思いますが、今回登壇の機会を頂きましたので、エンタープライズID管理の話をデモを交えてする予定です。


Internet Week 2016

申込サイト:https://internetweek.jp/
日程:11/29~12/2
    ※私の出番は11/30の夕方(16:15~18:45)です。
場所:ヒューリックホール&ヒューリックカンファレンス
主催:JPNIC


従来のInternet WeekというとISPなどの技術者が集まるどちらかというと技術オリエンテッドなイベントだと思っていたのですが、プログラム委員の方から、そろそろ上位レイヤの認証とかの話もしていきたいというご相談をうけたので、エクスジェン・ネットワークスの江川社長、NRIセキュアテクノロジーズの勝原さんと一緒に「知らなきゃ損するクラウド時代のID運用~管理から連携まで~」というトラックで2時間半にわたってID管理ネタをお届けします。

私は、「ID管理/認証システム導入の理想と現実」というタイトルで、技術面・非技術面の両面からID管理システム導入プロジェクトの中のジレンマや、すこしトリッキーな方法で認証基盤を導入~クラウドへの巻取りを進める方法などを紹介します。

技術側面では、OpenAMで構築した認証基盤を利用者に気づかれないうちにAzure Active Directoryへ切り替える、というデモをする予定です。OpenAMのDesktopSSO連携とWindows Server 2016+Windows 10を使ったWindows Hello for Business、Azure AD Connectを使ったデバイス同期との組み合わせによるAzure Active Directory連携のDesktop SSOあたりが要素技術としての紹介内容となります。

また、非技術側面では、グローバルでID管理プロジェクトを進める上で、何をあきらめて、どうやってリスクを担保するのか?といった話が中心となります。こちらはInternet Week的にはちょっと珍しい話になるのかもしれません。


また、一緒に登壇する江川さんからは「なぜID管理やID連携が必要なのか?」といったそもそも論の話とIDaaSなど最近の業界トピックスについて、勝原さんからはこれからの企業にとってDigital Identityは競争力の源泉となっていく、という刺激的な話もありますので、個人的にもとても楽しみです。

どうやら登録受付は終了してしまったようですが、デモの内容などは本ブログでも公開していきたいと思いますので、お楽しみに。
(告知をするのが遅すぎました・・・)