ラベル Build の投稿を表示しています。 すべての投稿を表示

2024年5月15日水曜日

今年もBuildのシーズンがやってきた

こんにちは、富士榮です。

今年もBuildのシーズンですね。


https://build.microsoft.com/en-US/home

今年もシアトルでの対面とオンラインのハイブリッド開催のようです。しかし昨年もそうだったんですが、今年もセキュリティやアイデンティティ系のセッションは殆どがIn person(対面)のみ、かつレコーディングもされないという悲しい感じです。

ざっくりセキュリティ、アイデンティティで絞り込むとこのくらいのセッションが出てきます。(少ないですね・・・)

codetitletypedatetimedescription
DEM764Combatting fraud with real time identity verificationin person5/233:45 AM - 4:00 AMAnyone can identify a bicycle or count stop lights. How do we know our apps are serving the right users? CAPTCHAs do not work. Introducing Face Check using Microsoft Entra Verified ID: reduce sign-up friction, the risk of fraud and account takeover. Face Check enables apps to perform real time biometric match against identity documents issued by government (e.g. driver's license or passports) or businesses and education institutions.
-On-Demand: Boost your app security with real time biometric authenticain personon-demandIntegrate simple-to-use APIs to upgrade your mobile, web or desktop apps with high-assurance identity verification to reduce friction and risk from account takeover and impersonation.
DEM760Create secure applications in minutes with VS Code and External IDin person5/223:30 AM - 3:45 AMLearn how to use the Microsoft Entra External ID extension for Visual Studio Code to create your first External ID application completely within your IDE. Bootstrap your development with pre-configured sample applications to quickly get you started.
DEM768Create pixel perfect authentication experiences for native mobile appsin person5/244:45 AM - 5:00 AMThe Authentication API and SDK in External ID allow developers to create pixel perfect UX for sign in and sign up experiences in their mobile applications. Join our product experts to explore the APIs and SDKs for Microsoft Entra External ID that give you the control and flexibility to create fully custom and secure login experiences on mobile devices.
-True zero-trust runtime security in AKSonlineon-demandNeuVector is open source, container native and can make your containerized workloads more secure… today! See first hand how to get to true zero-trust runtime security in AKS and other Kubernetes deployments with NeuVector by SUSE. We will take an application through its deployment lifecycle, from Dev/Test to Q/A to Production, and automate the 'fingerprint" of appropriate behaviors in your software stack. Join us for this real-world example of how to not just identify attacks but to actually prevent them.
DEM766Simple and secure app authentication with authentication brokersin person5/236:45 AM - 7:00 AMWe delve into the integration of Web Account Manager (WAM) on Windows through various MSAL libraries such as MSAL.NET, MSAL Python, and MSAL Java. The session will highlight the seamless authentication experiences enabled by WAM, which simplifies account management on Windows devices. We’ll explore how MSAL libraries facilitate public client authentication flows with Microsoft Entra ID, enhancing web, mobile, and desktop applications.
DEMFP867Unleash the power of network APIsin person5/247:45 AM - 8:00 AMLearn how you can leverage the advanced capabilities of telecom operator networks through APIs to enhance your applications. This session will cover GSMA Open Gateway and CAMARA, examples of how mobile operators are working with developers to open up network APIs, and how developers can engage via Microsoft’s platform and services with Azure Programmable Connectivity (APC). We will also showcase a demo mobile app using the network's APIs through APC and show the code on how to develop with it.


個人的に興味があるのは、1行目のCombatting fraud with real time identity verificationと最後の行のUnleash the power of network APIsくらいでしょうか。前者はEntra Verified IDとfacecheckの話です。後者はMicrosoftのイベントでは結構珍しくネットワークキャリアを対象としておりGSMAやCAMARAの話なんかをカバーしているっぽいので聞いてみたいですね。

レコーディングもされませんし配信もされないので聞けませんが・・・(残念)


2021年5月27日木曜日

Build 2021で発表されたAzure AD B2Cのアップデート

こんにちは、富士榮です。


今年も Build のシーズンですね。

Ignite に比べて主に Developer 向けの Update がメインなカンファレンスなので Identity 要素は薄めですが、もろもろ発表はありました。

※主にこのセッションからです。


ざっくりですが、すでに発表済みだったものも入れるとこんな感じです。

(ドキュメントが公開されているものはリンクしておきます)


Apple ID サポートは2年くらい前にカスタムポリシーで実装してたやつですね。その後 Private Preview で一部では提供されていたので私も評価していたんですが、しばらく前に全面的にリニューアルされて出てきました。ただ、個人的には iOS も最近は Platform Authenticator としてつかえるので Apple ID としてサポートするよりも FIDO として実装しちゃった方がいいじゃないかな?と思ってます。(仕事で Azure AD B2C のデプロイする場合は FIDO でやっちゃってます)

昔実装した様子の動画


Verifiable Credentials を使ったログインは個人的にも注目している領域です。デモはされていましたが、正式に Claims Provider として Verifiable Credentials がサポートされるのかどうかはわかりません。


実は私も半年くらい前にこの辺りの実装をしてみてました。こんな感じの動きになります。


Identity Protection 連携はこちらも以前投稿したやつですね。ようやくGAです。


API Connector はカスタムポリシーを使いたくない人向けですね。(私はユーザーフローは基本使わない人なのであんまり興味ないです)


カスタムドメインもちょうど先日投稿したやつですね。Azure Front Door を使って実装するやつです。これまで Microsoft と交渉しないと使えなかった機能なので、今更ながらに非常に嬉しい機能です。


他にも Ask the Expert セッションを聴いていると色々とポロリもあったりして面白かったです。(TOTP の Private Preview の話とか)


最近は Identity Verification Partner との連携などエコシステムも育ってきつつある Azure AD B2C ですが、Microsoft 自身によるエンハンスも着実に進んでいるみたいなので引き続き楽しんで触っていけそうです。


2020年5月20日水曜日

Build速報!FacebookでAzure ADへログインする

こんにちは、富士榮です。

Buildですね。リモート開催になって日本からでも参加しやすくなって睡眠時間が削られる日々をお過ごしだと思います。

今回も色々とAzure ADに関する新機能の発表がありました。

詳しくはAlexのBlogを参照してもらえれば良いのですが、今回はAzure AD B2Bの直接フェデレーションへのFacebookログインの登場(Public Preview)の話です。

AlexのBlog)
https://techcommunity.microsoft.com/t5/azure-active-directory-identity/build-2020-fostering-a-secure-and-trustworthy-app-ecosystem-for/ba-p/1257360

Azure AD B2Bの直接フェデレーションについてはこれまでも取り上げてきましたが、Googleに対応してから約2年、ここに来てFacebookに対応しました。

Googleとの連携の件
https://idmlab.eidentity.jp/2018/08/azure-ad-b2bgoogleid.html

カスタムドメイン vs 直接フェデレーションの件
https://idmlab.eidentity.jp/2020/05/azure-adbyoid.html


もはやB2Bとは?というしかない状態なのですが、早速触ってみましょう。

外部アイデンティティプロバイダの設定

これまでも紹介したことのある画面です。Azure ADのポータルを開き、External Identitiesメニューから「すべてのIDプロバイダー」を開くと「Google」に加えて新たに「Facebook」が選べるようになっています。


ここでFacebookを追加して、AppIdとAppSecretを追加すれば基本は終わりなのですが、設定前に外部ユーザによるサインアップを許可しておく必要があります。
「外部コラボレーションの設定」メニューを見ると、新しく「ユーザーフローによるゲストセルフサービスサインアップを有効にする」という設定が追加されているので有効にしておきましょう。

後はFacebook Developerコンソールで作成したアプリケーションのAppIdとAppSecretを設定すれば終わりです。

Facebook側の設定方法はAzure AD B2Cのドキュメントに記載がありますので、1点を除いてこちらをそのまま使って大丈夫です。
https://docs.microsoft.com/en-us/azure/active-directory-b2c/identity-provider-facebook

その1点とは、そうですredirect_uriです。
直接フェデレーションの場合にFacebookに設定するredirect_uriはどうなるのか?というと、
https://login.microsoftonline.com/te/{テナントID}/oauth2/authresp
となります。

ここまで設定を進めると、ユーザーフローからAzure ADにアクセスするためのアプリケーション「aad-extensions-app」が自動的に登録されます。


ちなみに、このアプリケーションを削除すると面倒なことになるので、消さないようにしてください。
万一消してしまったらAzure AD B2Cでのb2c-extension-appと同じように回復をしてください。
参考)B2Cでの回復手順
https://docs.microsoft.com/ja-jp/azure/active-directory-b2c/extensions-app


ユーザーフローの登録

外部IDプロバイダの設定が終わったら、次はユーザーフローの登録です。
基本この辺りもAzure AD B2Cと同じです。


ユーザーフローの名称(ポリシー名となります)、利用するIDプロバイダ、連携する属性を設定していきます。
尚、属性は標準で用意されているもの以外に「カスタムのユーザー属性」メニューから自分で好きな属性を追加することもできます。

これでIDプロバイダとユーザーフローの登録はおしまいです。

アプリケーションの登録

次に、先ほど作成したユーザーフローを使ってサインアップやサインインを行う対象となるアプリケーションを登録します。
ポイントは、APIのアクセス許可で「User.Read」スコープに対して管理者による同意をしておくこと、です。現状のユーザーフローでのユーザ作成やログイン時にユーザ自身による同意が上手く取れない?のでこの設定は入れておく必要がありそうです。

ユーザーフローとアプリケーションの紐づけ

アプリケーションを作成したら、先に作成しておいたユーザーフローを使う様に構成をします。
先ほどのExternal Identitiesメニューに戻り、先ほど作成したユーザーフローを開きます。アプリケーションに関する設定項目がありますので、ここで作成したアプリケーションを指定します。

これで一通りの設定は終了です。

動作確認

では早速動かしてみます。

このアプリケーションにアクセスする為には、以下のパラメータをつけてAuthorizationエンドポイント(https://login.microsoftonline.com/{テナントID}/oauth2/authorize)へアクセスする必要があります。(通常のOpenID Connectのアプリケーションと同じです)

  • client_id={登録したアプリのClient Id}
  • response_type=id_token
  • scope=openid
  • nonce={生成したnonceの値。テストなら何でもOK}
  • redirect_uri={登録したアプリのredirect_url}

今回、アプリケーションとしてはhttps://jwt.msを使ったのでこんなURLになります。
https://login.microsoftonline.com/{テナントID}/oauth2/authorize?client_id={クライアントID}&response_type=id_token&scope=openid&nonce=hoge&redirect_uri=https:%2F%2Fjwt.ms

実行してみると、いつものサインイン画面になるので、まずはアカウントを作成します。

アカウントの作成画面に「Facebookアカウントでサインイン」というメニューが出来ています。
ここでFacebookアカウントでサインインすると、Azure ADへのアカウント登録を行う際に追加で登録するアカウントを入力する画面が出てきます。

続行するとアカウントがAzure AD上に登録されます。
アカウントタイプはゲスト、ソースはFacebookになっているのがわかります。


ちなみに登録後、サインインする場合はサインインオプションをクリックするとFacebookログインのメニューが出ていますので、そちらを使ってサインインします。


いかがでしょうか?
基本はAzure AD B2Cの機能の一部を通常のAzure ADの直接フェデレーション向けに開放しただけなので、Azure AD B2Cに慣れている方は直感的に理解できると思います。

しかし、冒頭にも書きましたが、こうなってくると「B2Bとは?」という疑問がやはり出てきますが大人しくしておきましょう。

おまけ

たまたまテストに使ったAzure ADにG-SuiteとのSSO設定があったので、SAMLの属性マッピングの調整をちょこっとして、GmailにAzure ADの直接フェデレーションを使ってFacebookアカウントでログインする、というくだらないものを作ってみたので動画を貼っておきます。

2018年5月8日火曜日

[Azure AD] Build 2018( #msbuild )に合わせてAzure AD PIMとTerm of UseがGA

こんにちは、富士栄です。

事前にアナウンスが合った通り、昨日より開催されているBuild 2018に合わせてAzure AD関係の以下の機能が一般リリース(GA)されました。


  • Privileged Identity Management(PIM)
  • Conditional Access - Term of Use(ToU)


公式Blogでのアナウンス
https://cloudblogs.microsoft.com/enterprisemobility/2018/04/17/password-less-sign-in-to-windows-10-azure-ad-using-fido2-is-coming-soon-plus-other-cool-news/
※主題はFIDO2の話ですが、しれっとBuildでGAされるよ!という話が書いてあります。


PIMはいわゆる特権管理ですね。Azure AD上の特権を承認を得て一時的に取得するための機能で、Azure AD Premium P2で使えます。


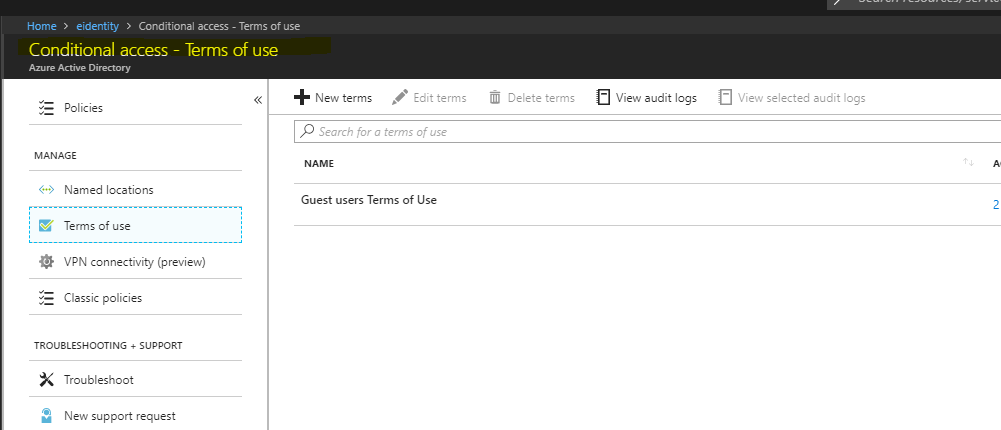
ToUは条件付きアクセスの条件の一つとして設定ができるもので、使用条件に同意をしないとアプリケーションを使わせない、というような条件を設定することが可能です。

こちらは以前、Azure AD B2Bのゲストユーザへの同意を求める、というシナリオで紹介しましたね。
https://idmlab.eidentity.jp/2017/12/azure-ad-b2bterms-of-use.html


他にもIdentity関連のセッションが色々と用意されているようなので、期間中に良い情報が出てくれば紹介したいと思います。

2015年5月12日火曜日

[Build 2015]アイデンティティ関連セッションリスト

4月~6月にかけて海外では各種イベントが続々と開催され、アイデンティティに関しても新しい情報が出てきたりするので目が離せません。

・Microsoft
 Build 2015
 http://www.buildwindows.com/

 Ignite 2015
 http://ignite.microsoft.com/

・Kuppinger Cole
 Europian Identity & Cloud Conference 2015(EIC 2015)
 https://www.id-conf.com/

・Ping Identity
 Cloud Identity Summit 2015
 http://www.cloudidentitysummit.com/


今回は先日サンフランシスコで開催されたMicrosoftのBuild 2015よりアイデンティティ関連のセッションをピックアップしました。
スライドとビデオが公開されているので、Azure Active Directory(AzureAD)、Office365 API、Windows 10のPassport/Windows Hello関連に興味のある方は必見です。

◆AzureAD連携アプリケーション開発関連
Azure Active Directory: Identity Management as a Service for Modern Applications
http://channel9.msdn.com/Events/Build/2015/2-738

Cloud Authentication Troubleshooting and Recipes for Developers
http://channel9.msdn.com/Events/Build/2015/2-740

Develop Modern Web Applications with Azure Active Directory
http://channel9.msdn.com/Events/Build/2015/2-753

Develop Modern Native Applications with Azure Active Directory
http://channel9.msdn.com/Events/Build/2015/2-769


◆AzureADとOffice365 API関連
Get Your Hands Dirty with the Office 365 APIs, Authentication and SDKs
http://channel9.msdn.com/Events/Build/2015/4-630


◆Passport/Windows Hello関連
Single Sign-On with Secure Authentication
http://channel9.msdn.com/Events/Build/2015/2-709

Managing Mobile Devices and Applications in an Enterprise
http://channel9.msdn.com/Events/Build/2015/3-654

Microsoft Passport and Windows Hello: Moving Beyond Passwords and Credential Theft
http://channel9.msdn.com/Events/Build/2015/2-639

Building Universal Windows Apps with Office 365 APIs
http://channel9.msdn.com/Events/Build/2015/3-767

App-to-App Communication: Building a Web of Apps
http://channel9.msdn.com/Events/Build/2015/3-765


尚、セッションデータを一括ダウンロードするスクリプトが公開されているので、上手く活用をして効率的にマテリアルをダウンロードすると良いでしょう。
https://gallery.technet.microsoft.com/All-Videos-and-Slides-from-64a86489


ちなみにこのスクリプト(というよりもChannel9のRSSフィード)には不具合があり、一部修正が必要です。

以下のステップで修正をします。
1.RSSフィードを直接ダウンロードする
  以下のURLをブラウザで直接開いて表示された内容を保存します。
  http://channel9.msdn.com/Events/Build/2015/RSS/slides


2.ダウンロードしたフィードを修正する
  1287行目のitunes:summaryの行に不具合があるので、この行を丸ごと消してしまいましょう。


3.スクリプトがローカルにダウンロード・修正したRSSフィードを読み込むように修正する
  ダウンロードしたスクリプトがインターネット上のRSSフィードではなく、上記2で修正したフィードを読み込むように以下の様に修正します。
  (修正前)


  (修正後)


後は保存してPowerShellを実行すればごっそりファイルのダウンロードが出来ます。
※スライドだけでも1.7GBくらいあるので空き容量に注意が必要です。